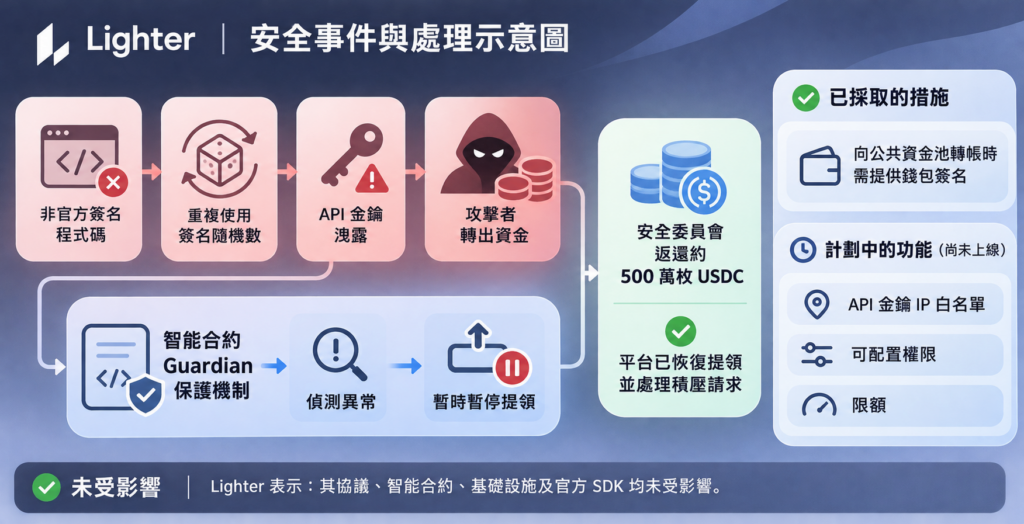
Lighter 在 2026 年 11 月 16 日的安全事件復盤中表示,當天上午(UTC),一名交易員使用非官方簽名程式碼時重複使用簽名隨機數,導致 API 金鑰洩露;攻擊者隨後轉出資金。此事於 2026 年 11 月 18 日獲報導。
保護機制與處理進度
據 Lighter 說法,此次異常觸發智能合約的 Guardian 保護機制,提領因此暫時暫停。Lighter 安全委員會隨後向受影響的交易員返還約 500 萬枚 USDC。截至該次報導,平台已恢復提領,仍在處理積壓請求。
Lighter 表示,其協議、智能合約、基礎設施及官方 SDK 均未受影響。這是平台對事件影響範圍的說明;復盤將金鑰洩露歸因於交易員使用的非官方簽名程式碼,而非官方 SDK。
已採取與計劃中的措施
Lighter 已要求向公共資金池轉帳時提供錢包簽名。至於 API 金鑰的 IP 白名單、可配置權限及限額,復盤所述仍是計劃增加的功能,並非已上線措施。