據 2026 年 11 月 11 日的原報導,Zcash 錢包 Zodl 隨 3.20.0 版引入預設啟用的 OHTTP 架構,並計畫在當時的數日內分批推送給所有使用者。它要處理的是鏈上隱私工具未必能遮蔽的資訊:輕錢包連接伺服器時留下的 IP 位址、請求內容與連線時間。
輕錢包的網路層缺口
手機輕錢包通常不在本機保存完整區塊鏈,必須向遠端伺服器查詢資料及廣播交易。在 Zcash 生態,提供這類服務的伺服器稱為 lightwalletd。即使資產的鏈上活動受到屏蔽,直接處理請求的伺服器仍可能同時看見使用者 IP、查詢內容與時間,形成身分關聯線索。
原報導以開發者 b10c 在 2023 年記錄的 LinkingLion 為例:該實體試圖辨識哪些比特幣節點率先廣播新交易;其活動跡象可追溯至 2018 年。這說明首次廣播的網路資訊可能成為追蹤線索,但不等於每筆交易的發送者都已被確認。
OHTTP 如何拆分資訊
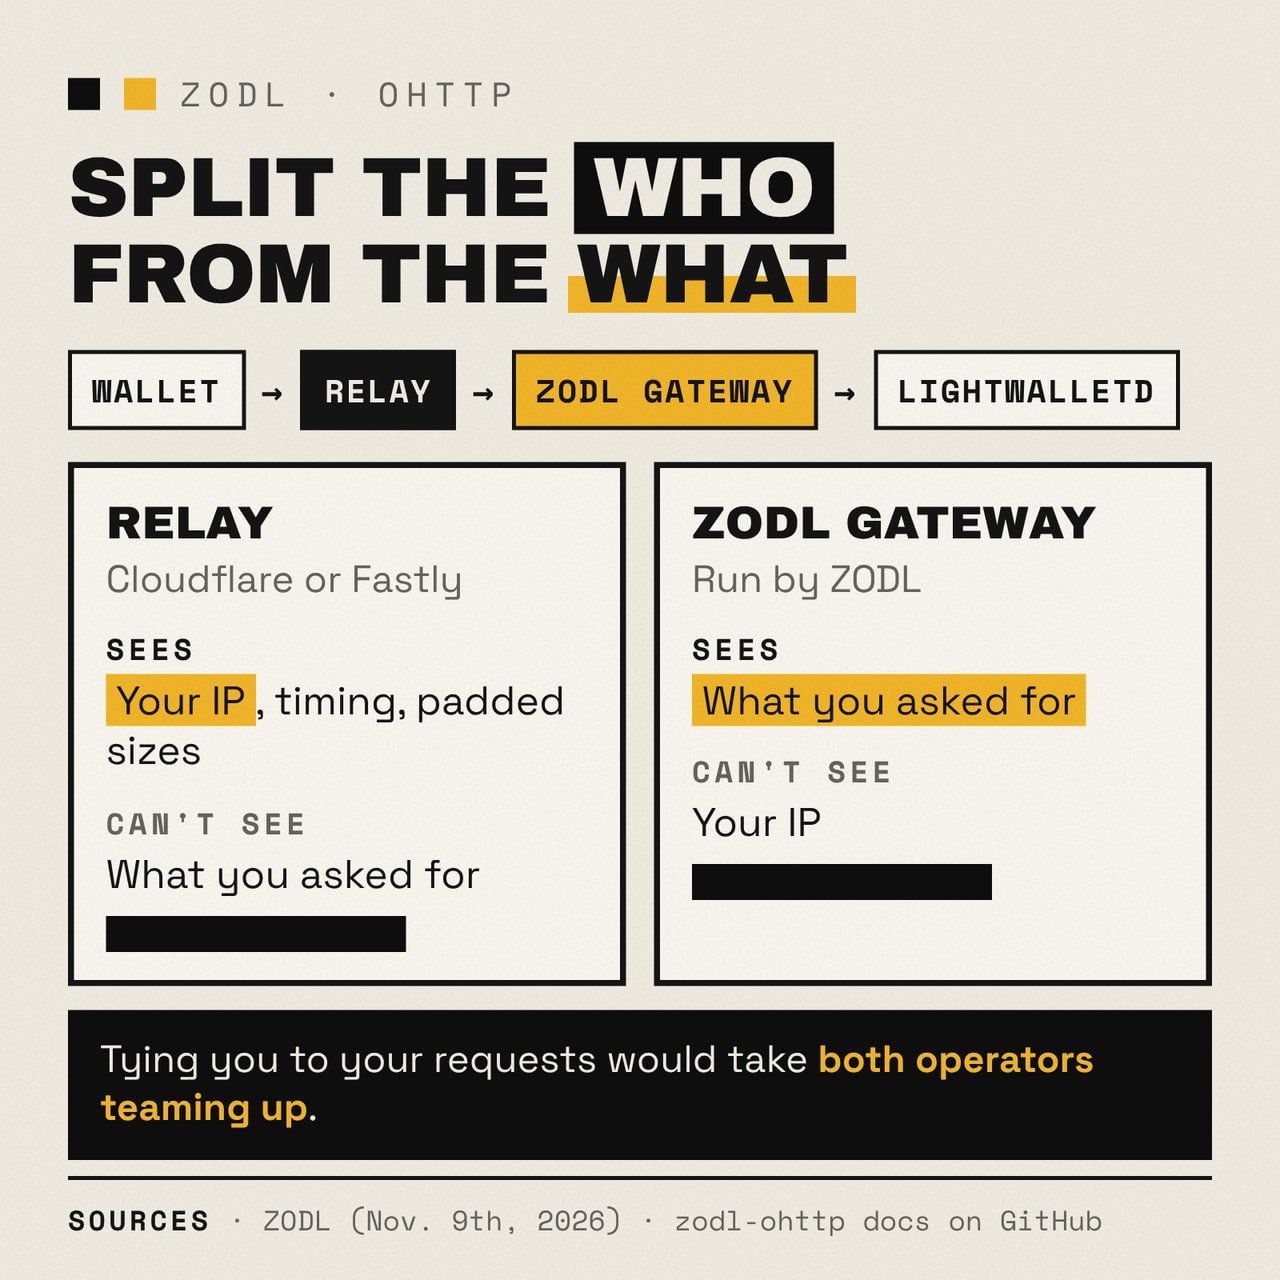
Zodl 採用的 Oblivious HTTP(OHTTP)將錢包與服務端之間的請求分由中繼和閘道處理:
- 錢包先加密請求,使其只有 Zodl 閘道能解開。
- 加密封包送往由 Cloudflare 或 Fastly 營運的中繼。中繼能看見使用者 IP,但無法讀取請求內容,再將封包轉發。
- Zodl 閘道解密後,把請求交給 lightwalletd;它能看見查詢內容,但看到的來源位址是中繼,而非使用者 IP。
依原報導對公開原始碼的描述,請求會按固定級距填充大小,約以 4 KB 為步長;交易廣播會向上填充至 16 KB 或更高,敏感回應也會填充,以減少封包大小透露操作類型的機會。閘道日誌則不以明文記錄中繼產生的請求 ID,而是用僅存於閘道記憶體的動態金鑰計算 HMAC 指紋;閘道重啟後,該金鑰便會消失。這些設計旨在降低流量與日誌被交叉比對的風險。
預設保護不等於完全匿名
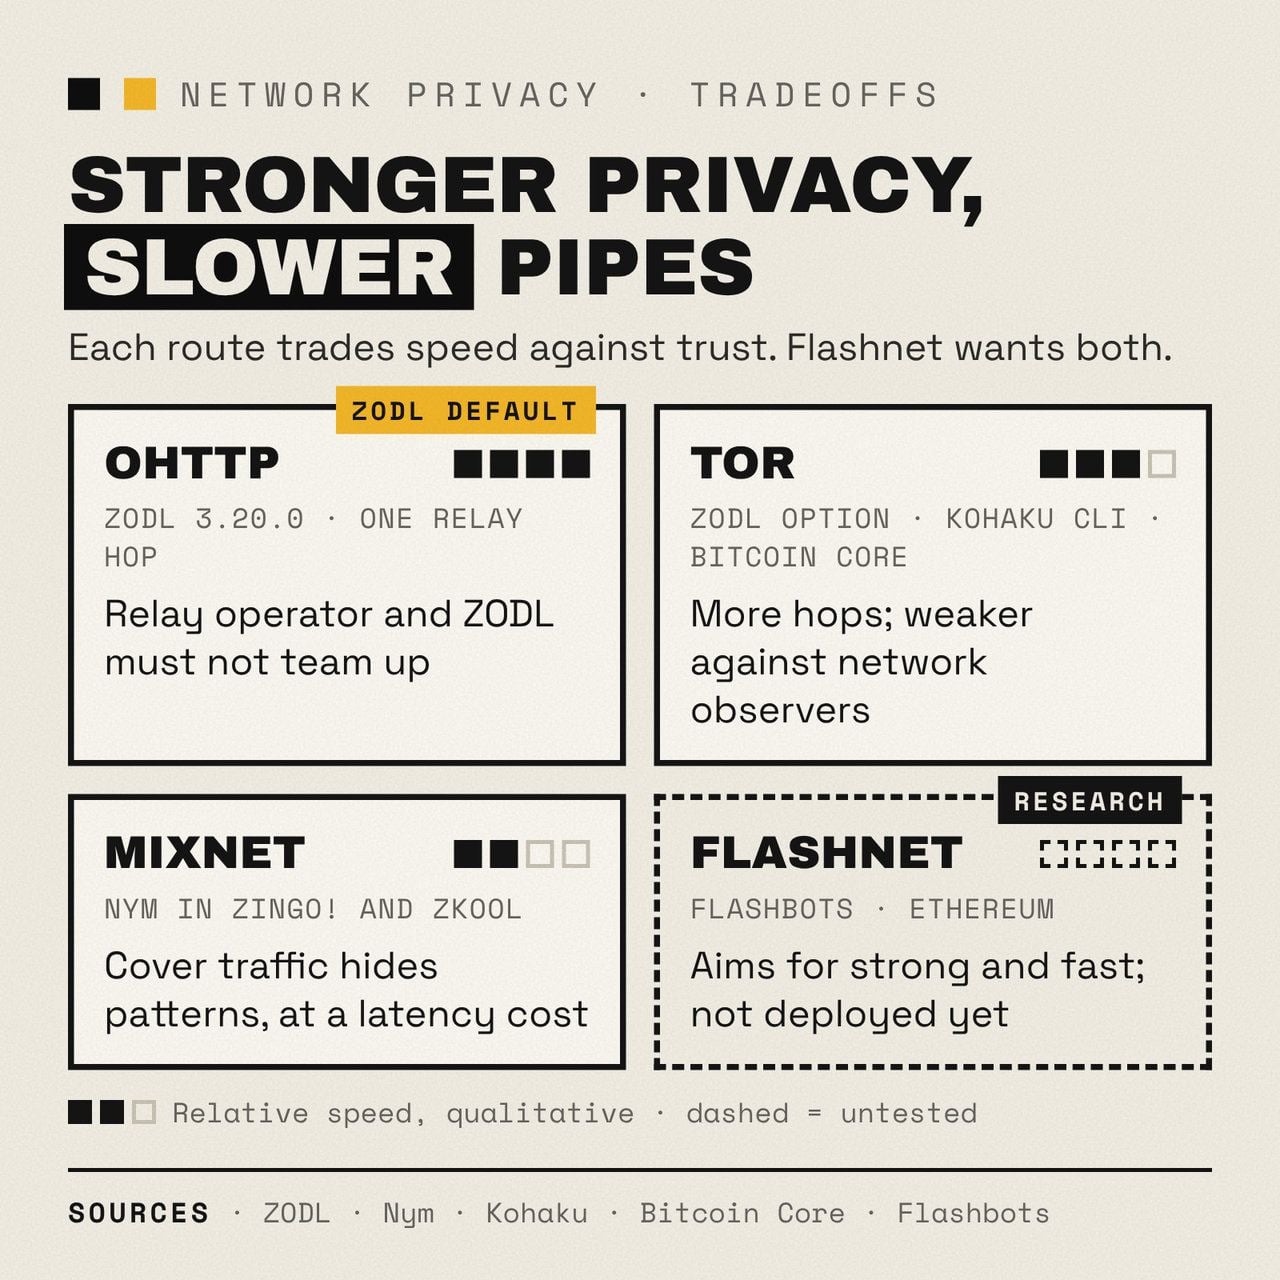
OHTTP 的保護取決於中繼與 Zodl 閘道不合謀。中繼仍能得知連線時間與大致流量。Zcash 社群論壇有批評者指出,Cloudflare 和 Fastly 都是美國企業,可能面臨依法提供資料的要求;Zodl 核心貢獻者 y4ss 也承認這項限制,將 OHTTP 定位為較好的預設起點,而非面對國家級對手時 Tor 或 Nym 的替代品。
依 y4ss 的建議,若使用者的威脅模型包含雲端基礎設施承受法律壓力的風險,可在 OHTTP 之外再開啟 Zodl 的 Tor 選項。如此一來,中繼看到的會是 Tor 出口節點 IP,而不是使用者的真實位址。Zodl 也允許使用者在進階設定中切換回社群節點。
其他路線的進展與取捨
原報導同時整理了截至 2026 年 11 月的其他網路層隱私方案:
- Nym 混合網路:透過多跳轉送、統一封包大小及干擾流量,增加入口與出口流量配對的難度,代價是延遲。Nym 在當年 9 月表示,Zingo 提供一鍵開關,Zkool 支援切換節點經由混合網路連接;Nym 當時也正與 Zodl 洽談合作,並在原報導所稱的「上週」於 Devcon 8 發表 SDK。
- 以太坊錢包與 RPC:原報導稱,Kohaku 命令列工具預設將自建本地 RPC 以外的流量導向 Tor。以太坊基金會於 2026 年 6 月提出的 anon-rpc 則是供錢包按需接入匿名網路的介面提案;報導指出,支援 Tor 與 Nym 的版本當時已在主網運作,Privacy Pools v2 網頁端也已採用,可透過「Connect with Tor」切換 RPC 請求路徑。提案本身不應與所有錢包已採用的規則混為一談。
- Flashnet:這是原報導所述於 2026 年 2 月亮相、面向以太坊匿名交易提交的研究方案,設計包括共享批次中的隨機槽位與秘密分片。報導當時指出,它尚無正式主網部署或基準測試數據,效果仍待驗證。
- Bitcoin Core:原報導稱,2026 年 4 月上線的 31.0 版新增可選的私密廣播功能,透過 Tor 或 I2P 發送交易,並為每筆交易使用獨立連線。報導亦提到,開發者於同年 6 月披露匿名握手失敗後回退至明網重試、可能暴露 IP 的漏洞,並稱該問題已於 31.1 版修補。
這些方案處理的風險並不相同。OHTTP 著重避免單一服務方同時取得 IP 與請求內容,卻仍依賴中繼及閘道;混合網路與 Tor 提供不同的路由保護,也各有使用成本。對輕錢包使用者而言,Zodl 此次變更的重要之處,是將一項網路層防護設為預設,同時保留了需要辨識的信任邊界。