2026 年 11 月 14 日,imToken 撰文回顧 Binance 錢包安全事件及硬體錢包遭植入的案例,指出保護私鑰仍然必要,但資產安全也取決於誰能呼叫簽名服務、設備在流通途中是否遭到改動,以及異常操作能否被及時阻止。以下事件與措施均為該文截至報導時所述,並非本站的新近通報。
簽名權限不等於私鑰保管
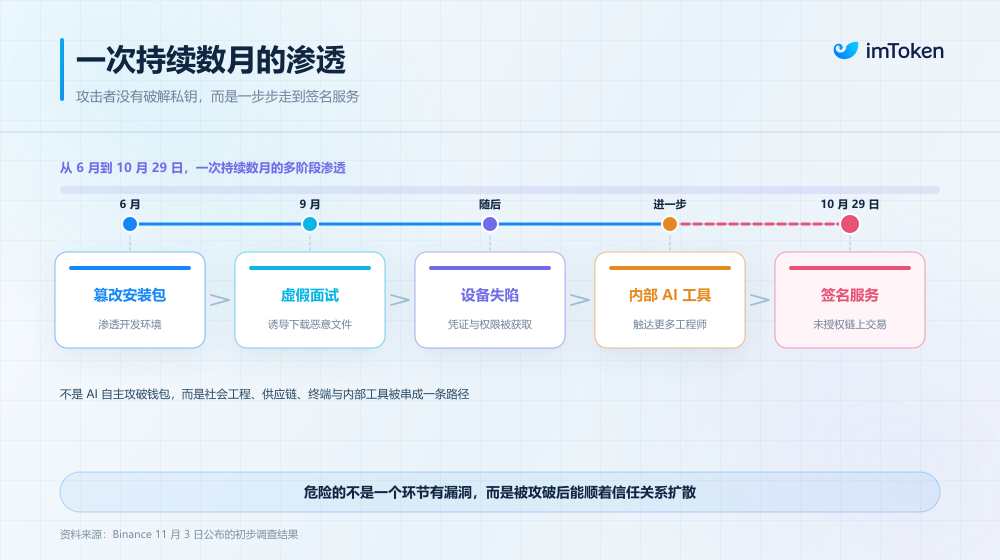
根據文中引述的 Binance 初步調查,在 10 月 29 日的安全事件中,攻擊者透過遭篡改的軟體安裝程式、虛假招聘面試及惡意程式碼,逐步滲透錢包開發團隊的工作環境。調查稱,攻擊者其後利用受感染的員工設備和內部 AI 工具,取得具有容器部署權限的憑證,最終觸及錢包簽名服務,發起未經授權的鏈上交易。這條滲透鏈歷時數月;按該初步調查的描述,攻擊者並非直接攻破錢包系統。
這個案例凸顯密鑰保管與簽名授權的差別。MPC(多方計算)可讓密鑰分散管理、在不完整重建私鑰的情況下完成簽名,但不會自動判斷誰可以發起簽名,或在權限遭濫用時撤銷授權。
imToken 稱,事件後 Binance 在新環境中重建受影響的錢包系統及內部 AI 工具、更換相關員工設備、停用受波及的憑證與存取權杖,並加強風險控制及異常行為偵測;平台亦計畫委託獨立安全機構進一步審查。計畫審查不等於審查已完成。
作為另一種資產管理架構的例子,文中引述 Coinbase 11 月 4 日的說明:該公司表示,當時超過 99% 的客戶資產存放於冷錢包,並採用分散式密鑰保護、冷熱錢包調撥限速與限額,以及異常行為監測。這些是 Coinbase 對自身機制的披露,並非對所有交易平台的保證。
硬體安全延伸至交付環節
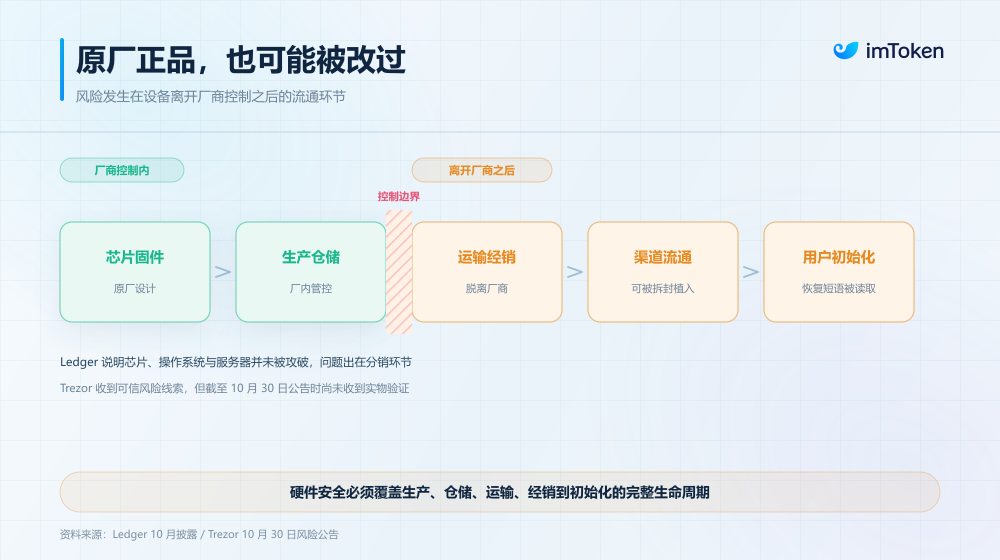
imToken 指出,Ledger 相關事件的問題出現在設備離開廠商控制後的分銷環節,而非其晶片、作業系統或伺服器遭攻破。文中稱,Ledger 隨後要求相關授權經銷商與分銷商暫停東南亞及香港地區的銷售,檢查庫存並抽驗設備;退回設備不得重新出售,即使包裝看似完整也不例外,設備亦不應擺放於開放式貨架或展示區。
Trezor 於 11 月 12 日公布的調查結果則確認,經涉事經銷商 CryptoBilis 銷售的 3 台 Trezor Safe 5 存在硬體植入。Trezor 表示已將授權經銷商網絡縮減約 80%,並收緊保留合作夥伴的採購、倉儲及設備存取要求。其於 11 月 11 日發布的 2.13.1 版韌體,加入針對已發現植入模組的防護,使該模組無法繼續讀取螢幕資訊。這些措施針對文中所述的植入風險,不代表硬體錢包可免於所有攻擊。
冷錢包比例與操作控制
文中稱,Binance 事件後,韓國金融委員會召集相關機構與主要虛擬資產交易平台,檢查資產保管及安全防護。依文中所述的韓國現行《虛擬資產用戶保護法》,交易所須將用戶資產經濟價值的 至少 80% 存放於冷錢包;監管機構進一步要求交易所考慮提高比例,並加強全天候充提監控、儲備資金管理、錢包簽名審批及管理員權限控制。提高比例是要求考慮的方向,不能寫成已生效的新法定門檻。
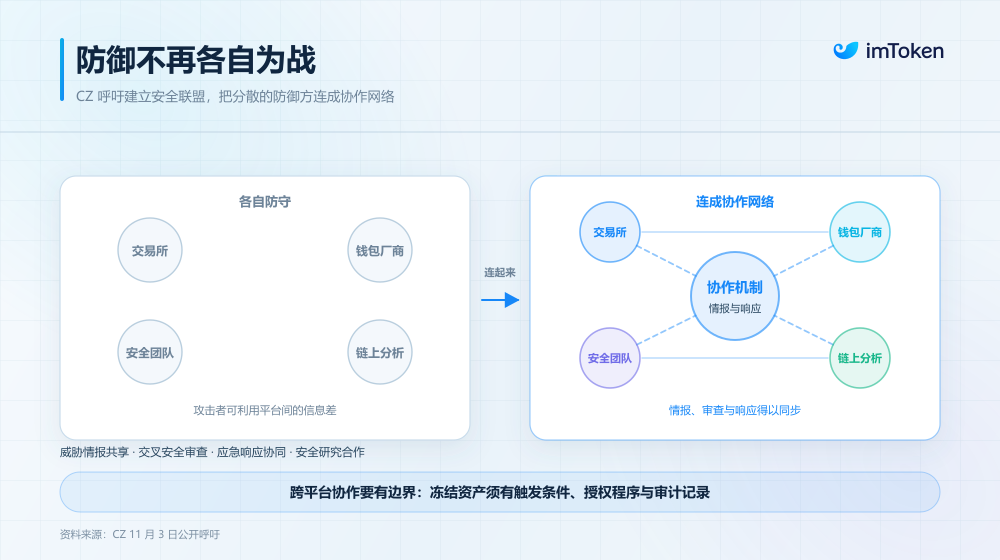
跨平台協作方面,CZ 在事件後呼籲建立安全聯盟,推動威脅情報共享、交叉審計、被盜資金追蹤與緊急處置。這是倡議,文中並未證實聯盟已成立。
非託管錢包的邊界
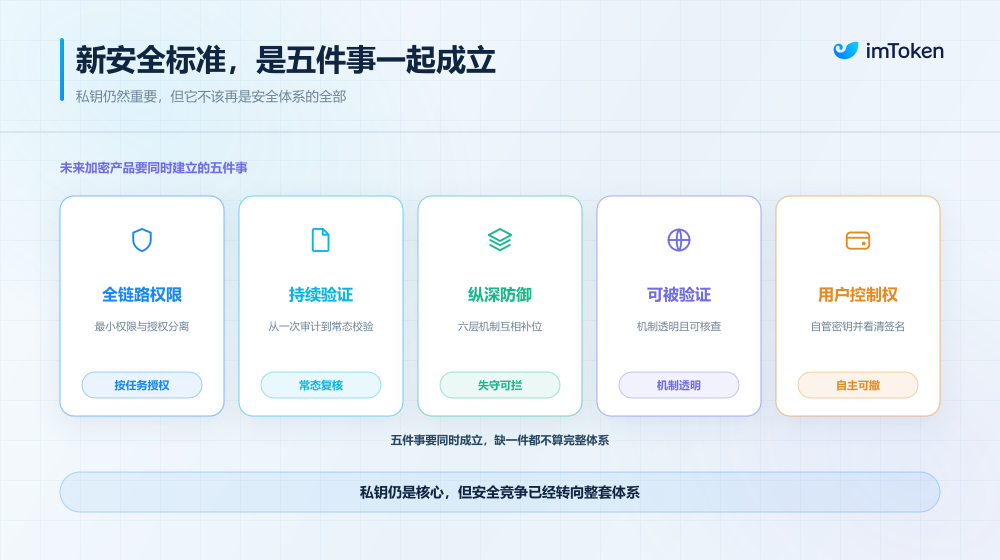
imToken 主張將查詢、交易建構、審批與最終簽名分開授權,尤其不應讓能查詢餘額的 AI Agent 自動取得轉移資產的權限;其提出的最小權限、獨立確認、授權期限與撤銷機制,是安全設計建議,而非已普遍實施的標準。
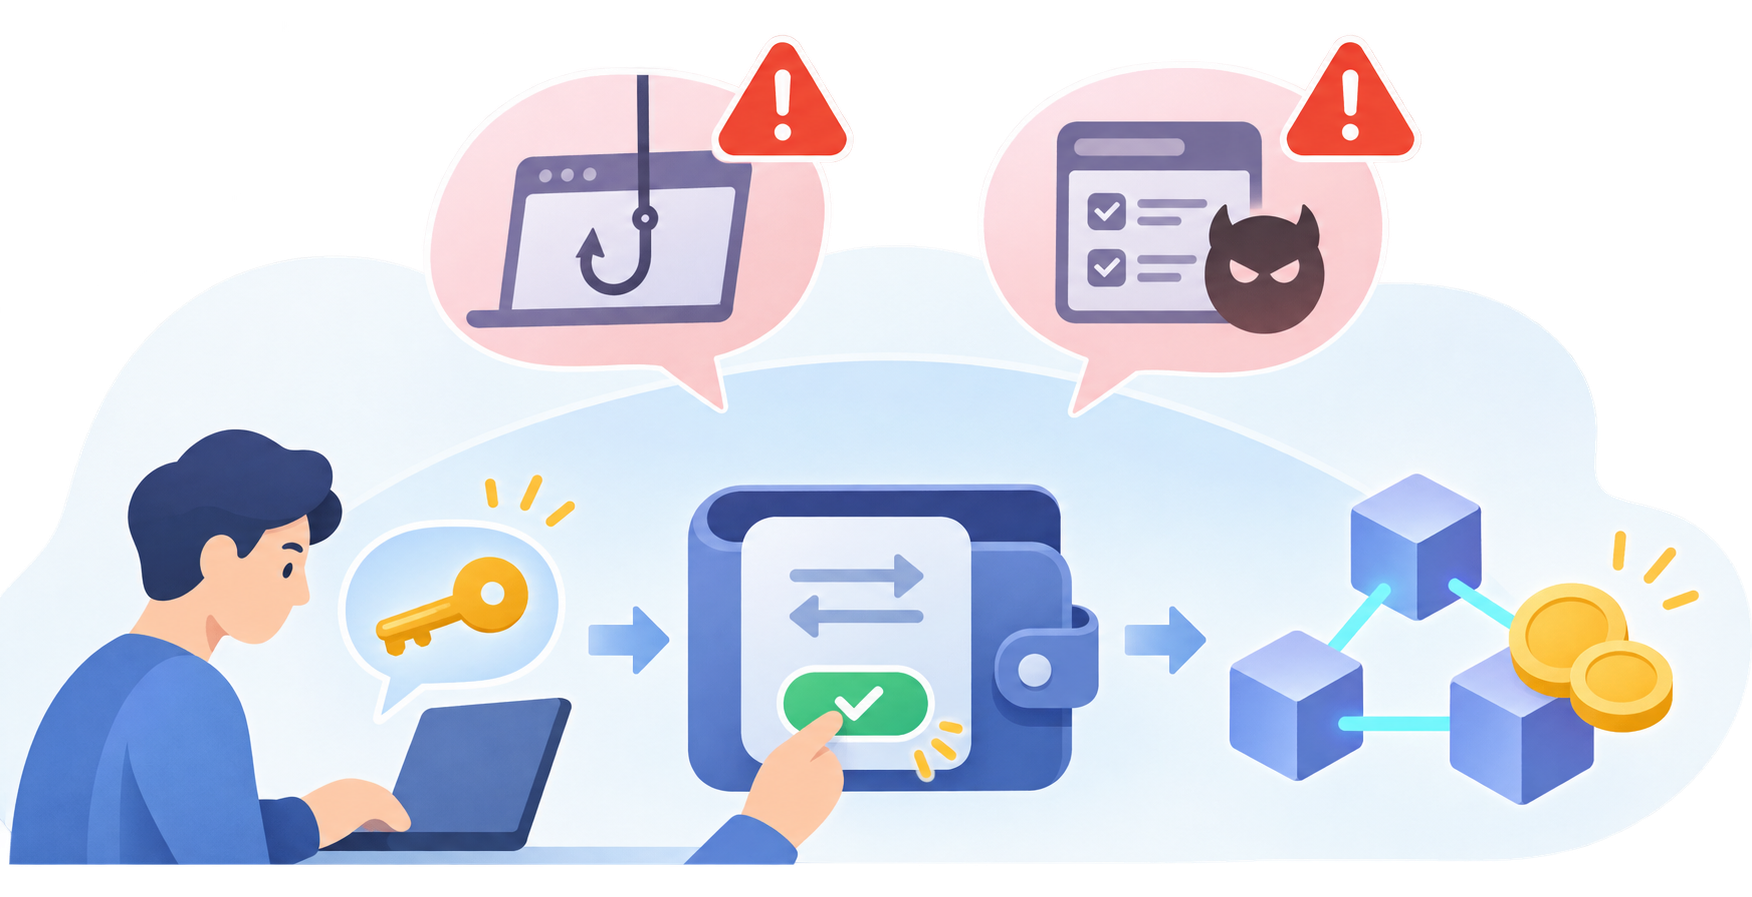
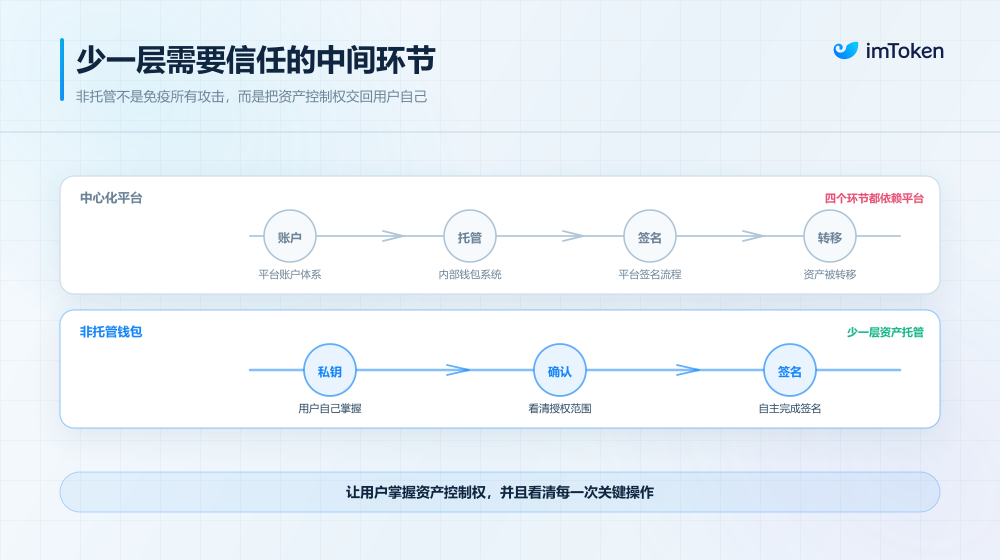
非託管錢包讓使用者自行管理私鑰或助記詞,錢包服務商不直接掌握資產轉移權限,因而減少一層託管中介;但使用者仍可能遭遇釣魚網站、惡意合約、虛假授權、設備感染或助記詞外洩。非託管不等於免疫攻擊,而是將資產控制權及相應的管理責任交還使用者。
原文來源:panewslab.com(原文發布於 2026-11-14 07:52,UTC+8)