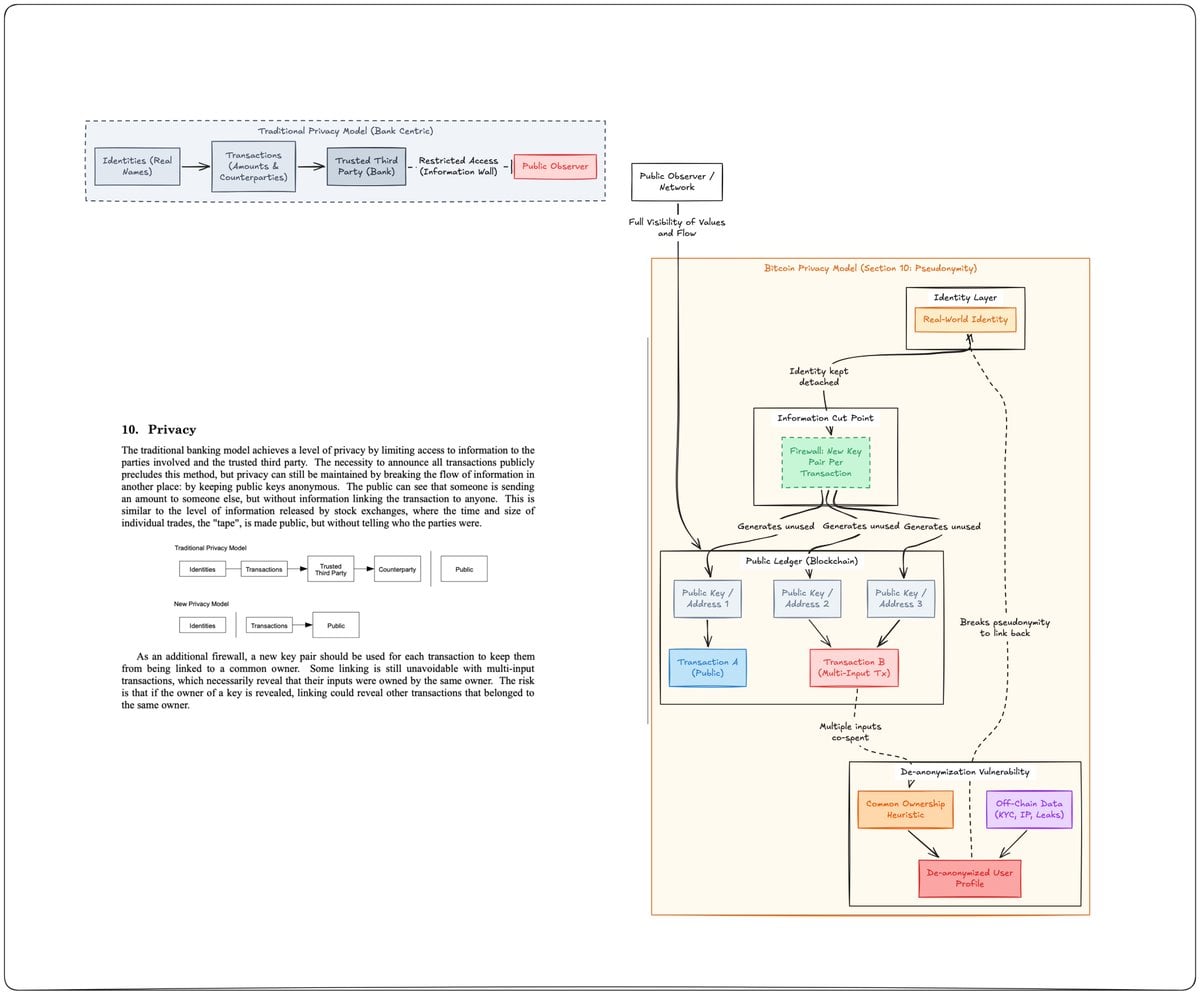
比特幣讓任何人都能獨立驗證交易歷史,代價是交易輸入、輸出、金額與確認時間也向所有人公開。中本聰在 2008 年白皮書第 10 節已討論這項取捨:以不直接標示真實身分的公鑰,以及每筆交易使用新密鑰對,降低交易與個人的關聯性。但這是假名性,不是交易內容保密。
本文回顧的是原文於 2026 年 11 月 16 日刊載的技術梳理,並非近期新增的協議變更。
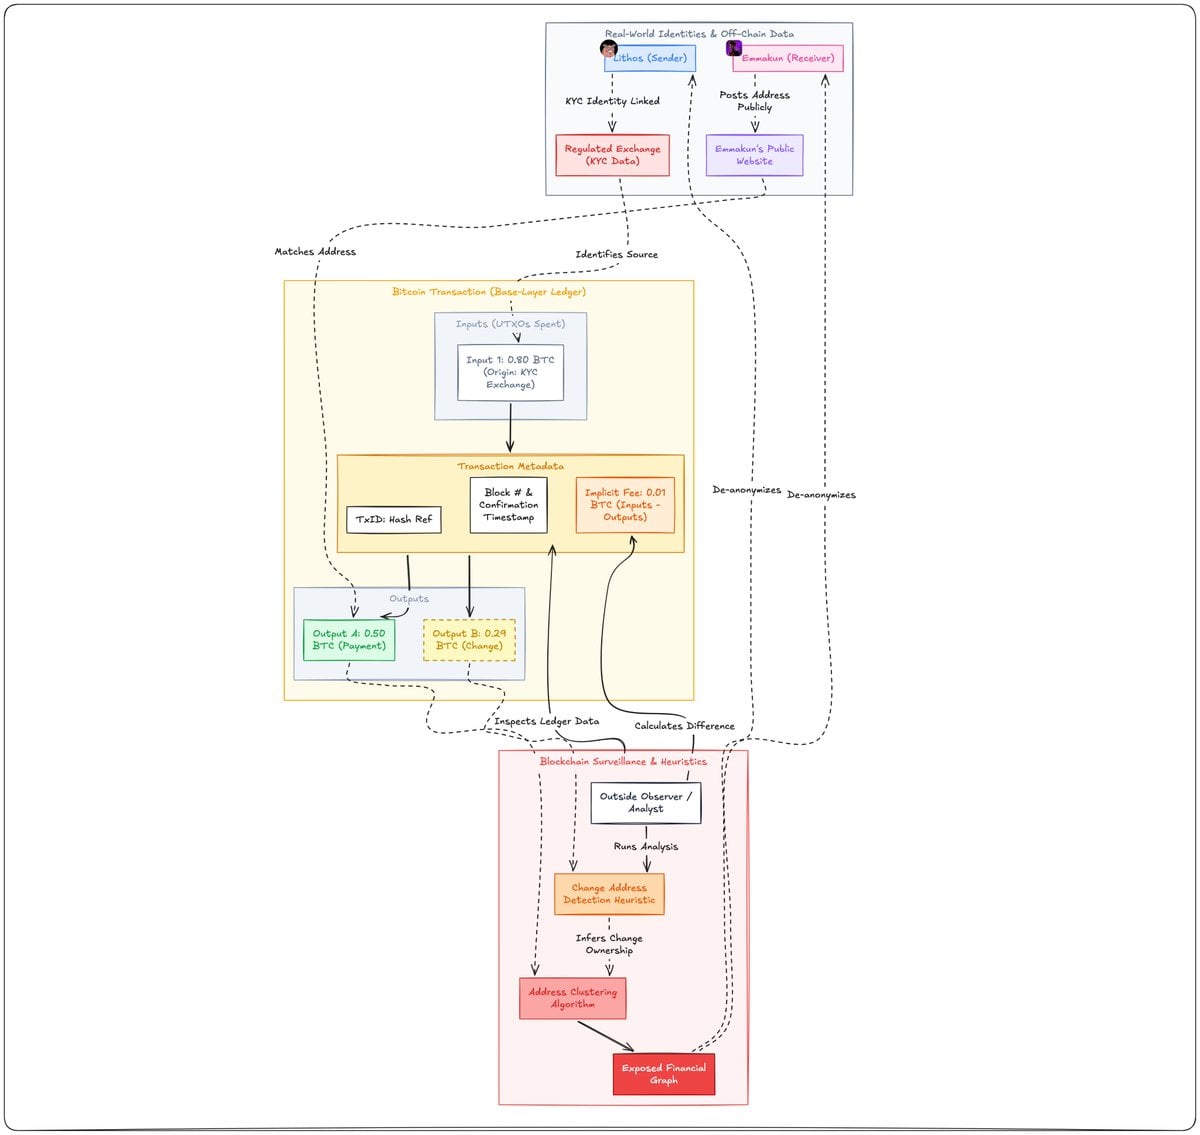
公開交易為何仍可能指向真人?
一筆比特幣交易確認後,任何人都能查看它花費了哪些未花費交易輸出(UTXO)、資金流向哪些輸出、各輸出的金額,以及所在區塊的高度與時間戳。手續費也可由輸入與輸出的總額差計算。
帳本不記錄姓名;但若地址曾與交易所實名資料、公開的捐款地址等鏈外資訊產生關聯,觀察者便可能追查相關交易。分析者也會嘗試辨識找零輸出,但這類推斷依賴假設,並非每次都準確。中本聰在白皮書中同樣指出,合併多個輸入可能暴露地址之間的關聯。
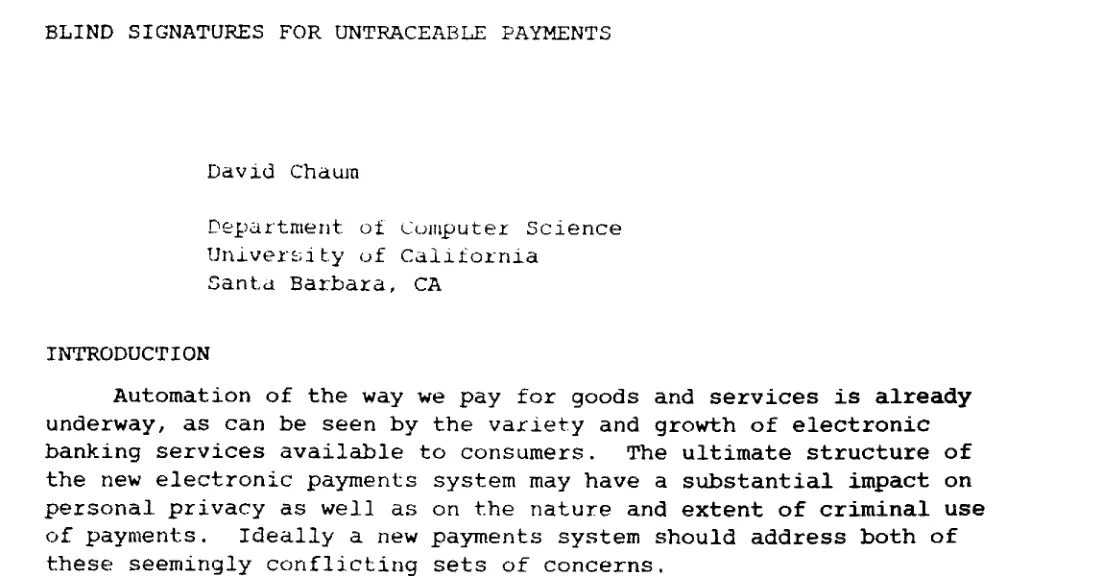
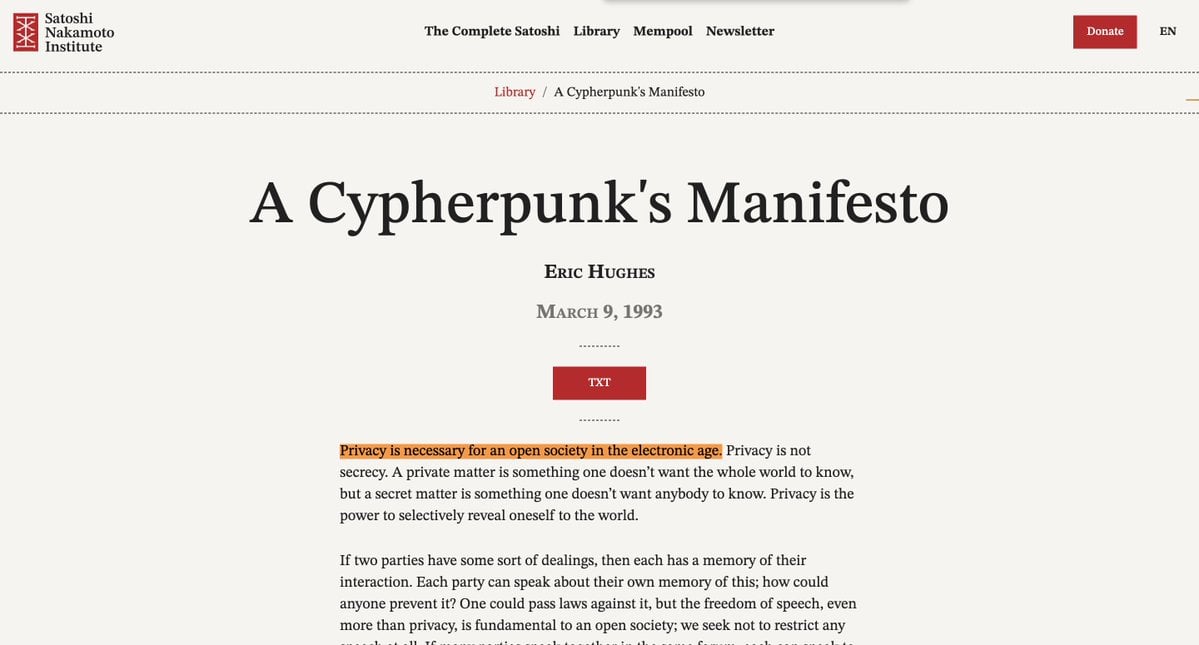
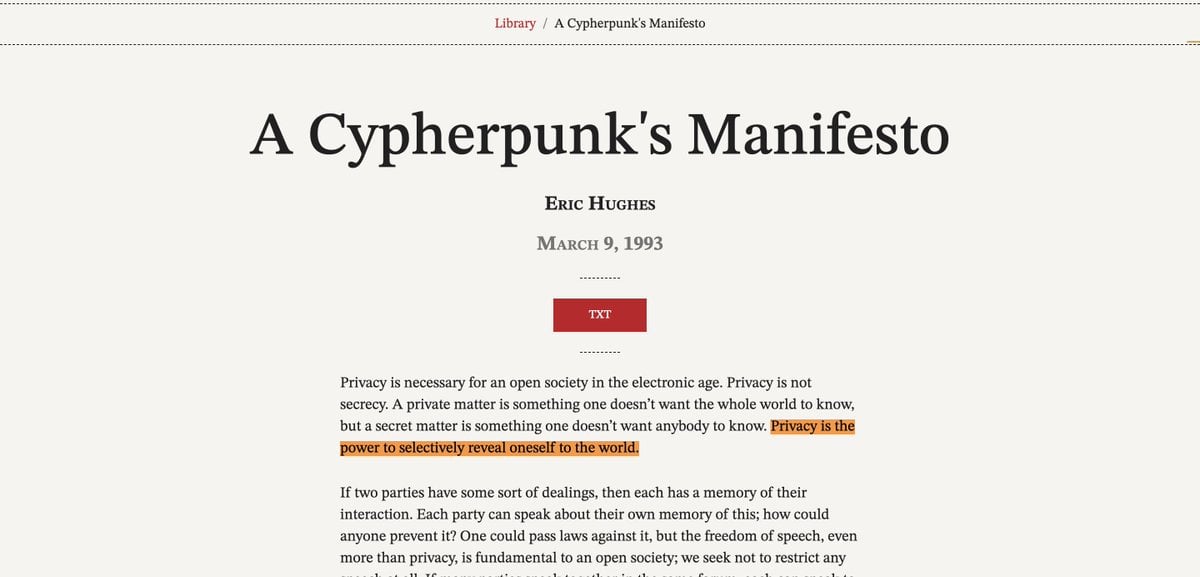
這項問題早於比特幣。David Chaum 於 1982 年研究盲簽名,探討如何讓支付憑證的發行者無法將憑證與最終付款連結,但其模型仍依賴中心化發行機構。Eric Hughes 則在 1993 年《密碼龐克宣言》中,將隱私表述為個人選擇向世界揭露什麼的能力。
從改變分析假設,到隱藏交易資料
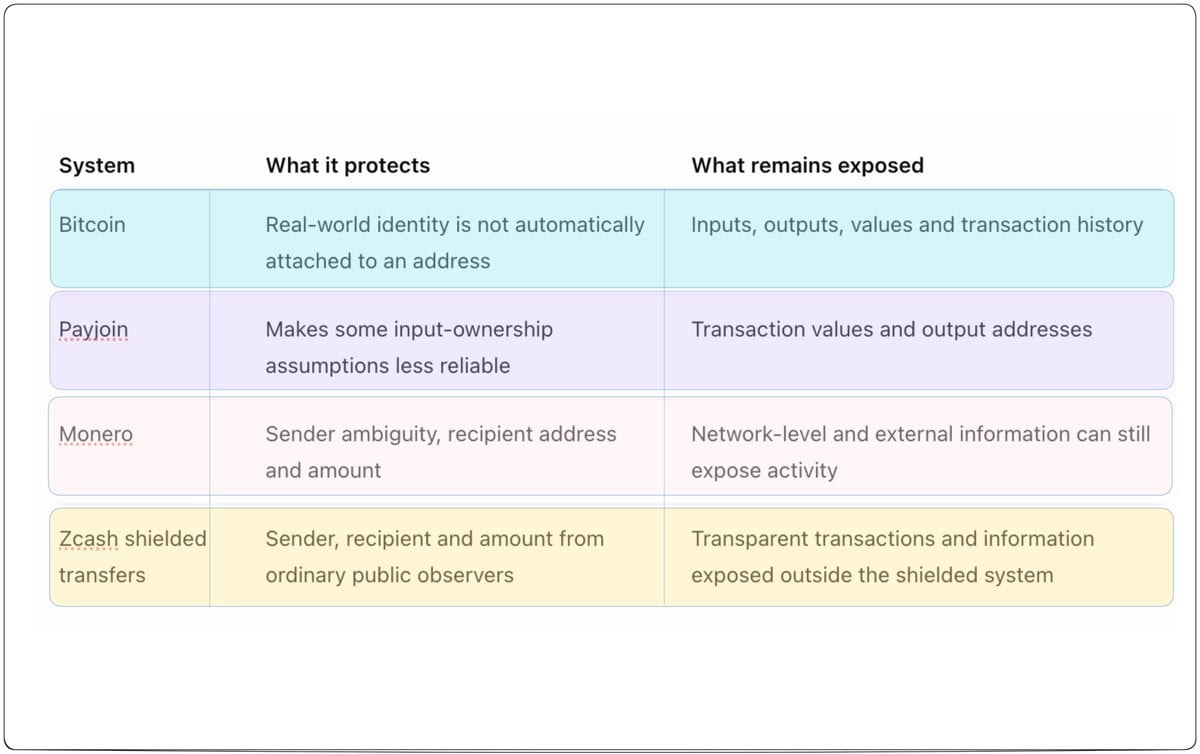
不同隱私技術保護的資訊並不相同:
- Payjoin:比特幣的 BIP 78 方案讓付款人與收款人共同提供交易輸入,削弱「所有輸入都屬於同一人」這項常見的鏈上分析假設;它不會隱藏金額,也不會讓交易變成機密交易。
- Monero:以環簽名、隱形地址及環機密交易,分別處理發送方辨識、收款地址關聯與金額揭露。原文提醒,發送方的保護仍受環的設定與外部資訊影響;Dandelion++ 也無法排除所有網路層追蹤。
- Zcash:屏蔽地址之間的交易利用零知識證明,讓網路驗證交易,而不在公開帳本揭露發送方、接收方與金額。不過,透明地址上的活動仍可見,資金在透明與屏蔽部分之間的流動也會影響實際隱私。其觀察密鑰則可讓使用者向指定對象披露資訊,而不交出資產花費權。
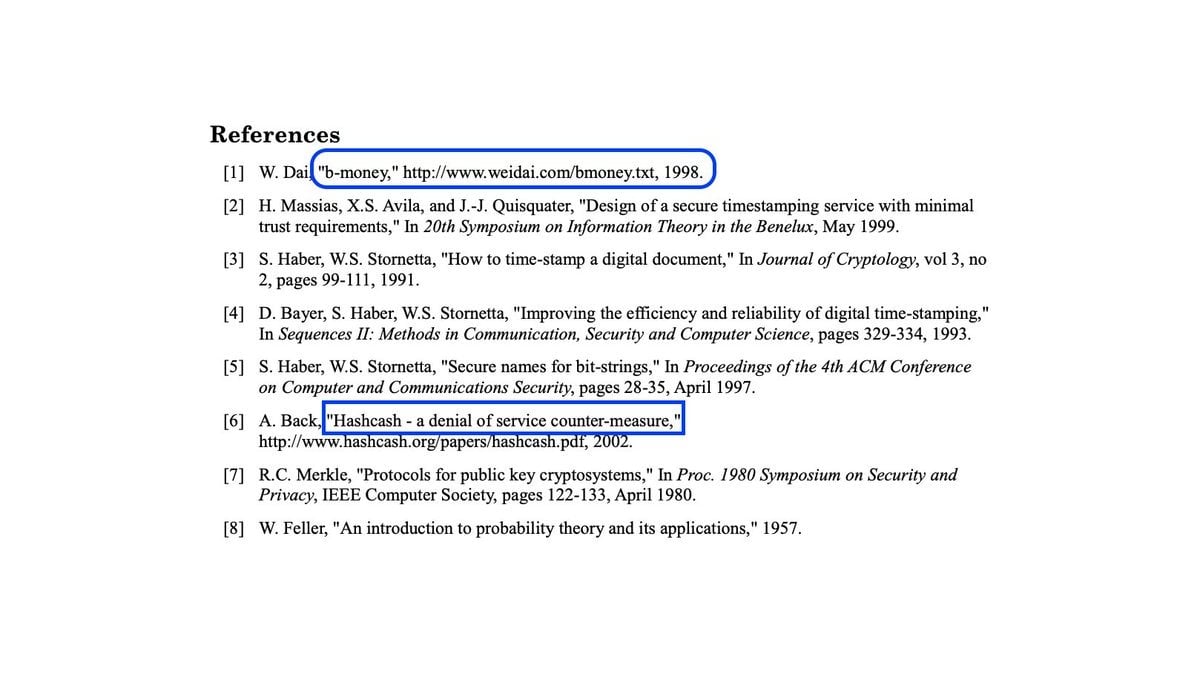
相關研究有其發展脈絡:2013 年的 Zerocoin 著重打破交易與來源的關聯;2014 年的 Zerocash 進一步以 zk-SNARKs 探索隱藏發送方、接收方與金額,同時維持交易可驗證性。這與比特幣原生的假名模型不同:目標不只是隱去地址背後的人,也包括隱去部分交易資料本身。
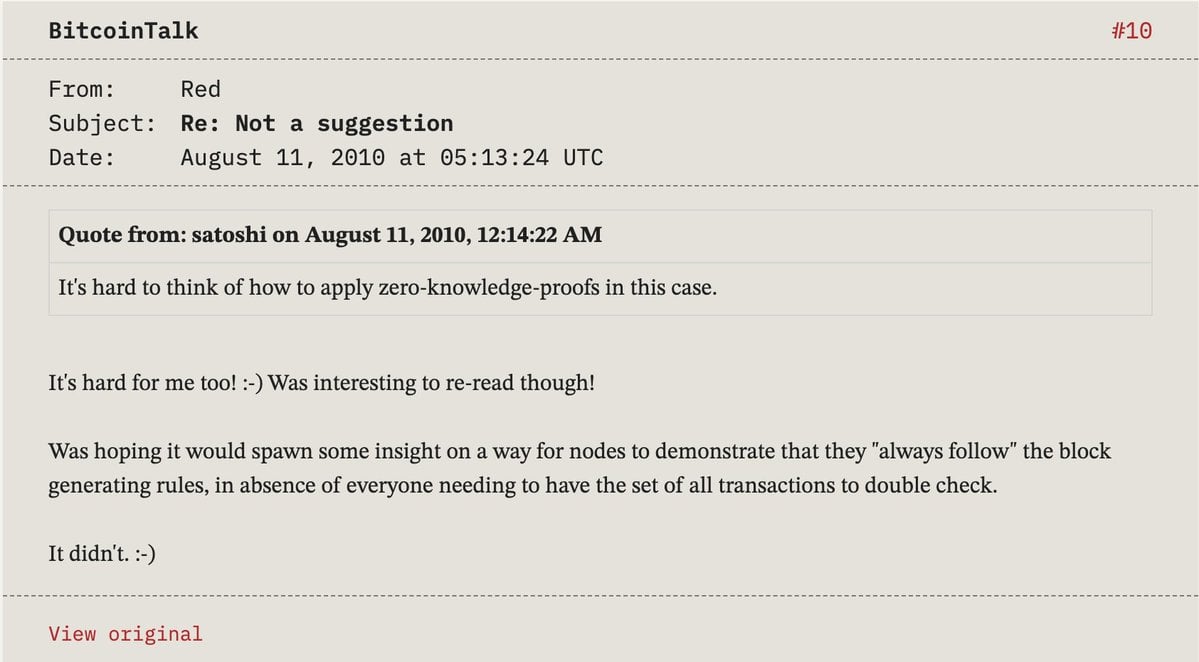
中本聰曾在 2010 年 8 月 11 日的 BitcoinTalk 討論中提到,若節點沒有足夠交易歷史,要如何確認資產未被雙重花費,並表示難以想到在該情境中如何應用零知識證明。原文指出,這段話針對的是特定的雙花驗證問題,不應解讀為他否定零知識證明的一切用途。
智能合約與錢包:隱私不只發生在轉帳時
當鏈上活動延伸到交易、治理與資格驗證,保護需求也從付款資料擴及合約執行及使用者的查詢行為。原文列出幾條不同路徑:
- Aztec 探索以太坊 Layer 2 的可程式化隱私:私密函式在使用者本地的私密執行環境(PXE)運行並產生證明,公開函式則使用網路可讀的公開狀態。但本地客戶端若向遠端節點查詢,仍可能透露它關注哪些資料。
- Oasis Sapphire 以可信執行環境(TEE)處理機密合約資料。相較於客戶端產生零知識證明的路線,它引入了對硬體及其實作安全性的信任前提。
- Umbra 的 Solana 屏蔽池著重池內轉移;存入與提領的金額、時間仍可能留下可供分析的線索。
- Privacy Pools 探索以零知識證明,讓提款者證明資金屬於經篩查的集合,而不指出具體是哪筆存款。這是原文介紹的協議設計,不等於所有資金風險都已被排除。
錢包本身也是隱私邊界。查餘額、歷史交易或模擬合約呼叫時,遠端 RPC 服務可能得知使用者正在查詢哪個地址。原文介紹的以太坊 Kohaku 是隱私導向的錢包與 SDK 規範,目標之一是透過私密資訊檢索(PIR),減少查詢時向伺服器透露目標帳戶。這說明即使交易資料獲得保護,交易前的網路請求仍需另行處理。
判斷一套方案時,關鍵是分清它隱藏了什麼、仍暴露了什麼,以及依賴哪些安全假設。鏈上機密交易不會自動遮蔽 IP 位址;屏蔽池不能抹去所有進出池線索;密碼學證明也無法保護已遭入侵的使用者裝置。公開可驗證與個人隱私並非只能二選一,但沒有單一技術能覆蓋從錢包、網路到鏈上資料的全部風險。