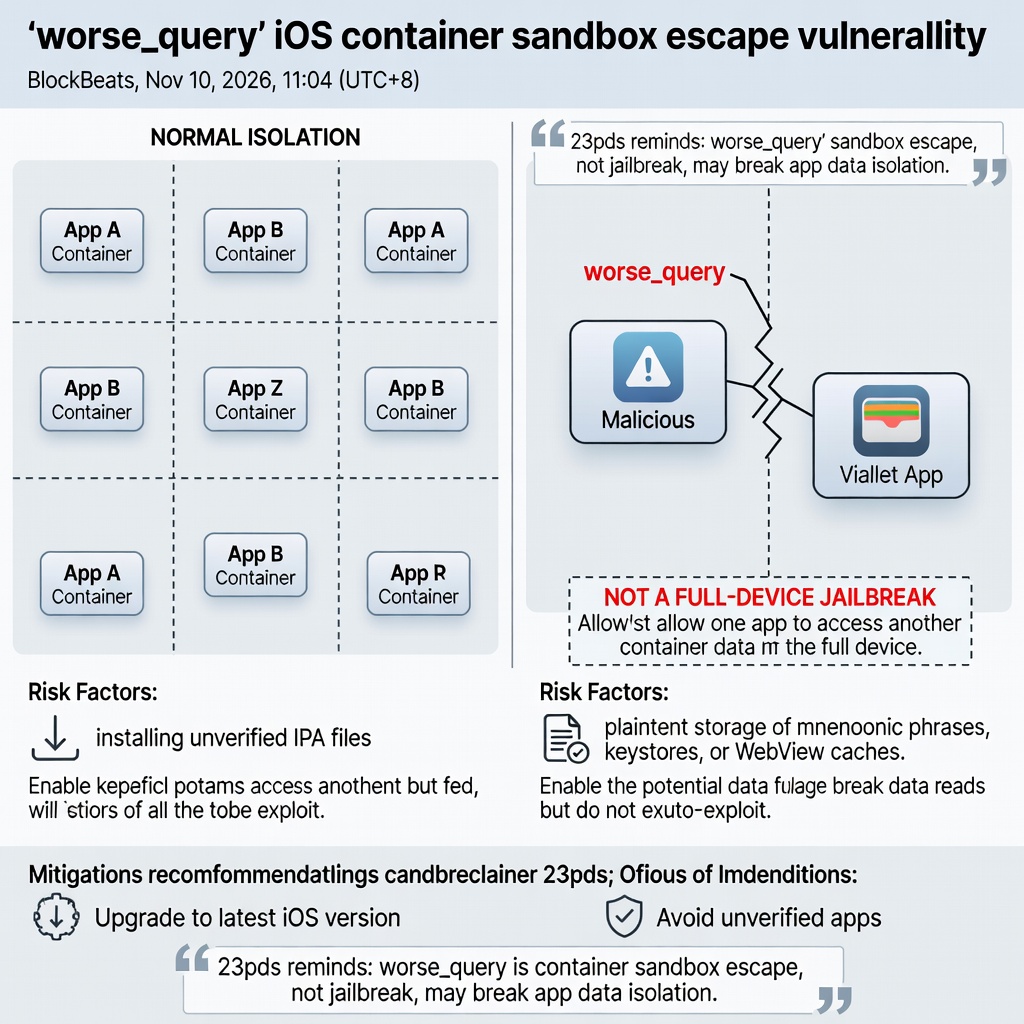
BlockBeats 於 2026 年 11 月 10 日報導,慢霧首席資訊安全官 23pds 同日發文提醒:名為 worse_query 的 iOS 漏洞屬於容器沙盒逃逸,而非越獄,可能打破應用之間的資料隔離。原文未載明 23pds 發文的具體時刻;以下為該則報導所載內容,不是之後的新進展。
漏洞被如何定性
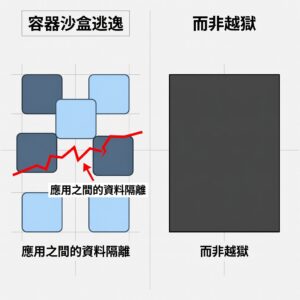
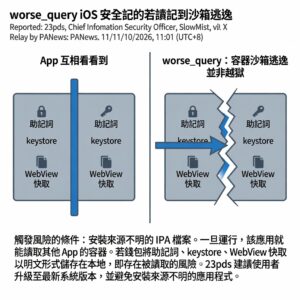
23pds 將 worse_query 界定為容器沙盒逃逸,並明確區分它與越獄不同。依其說明,這類問題的意義在於可能打破應用之間原有的資料隔離,使一個應用有機會觸及其他應用的容器,而不是把整台裝置變成已越獄狀態。
風險並非自動發生
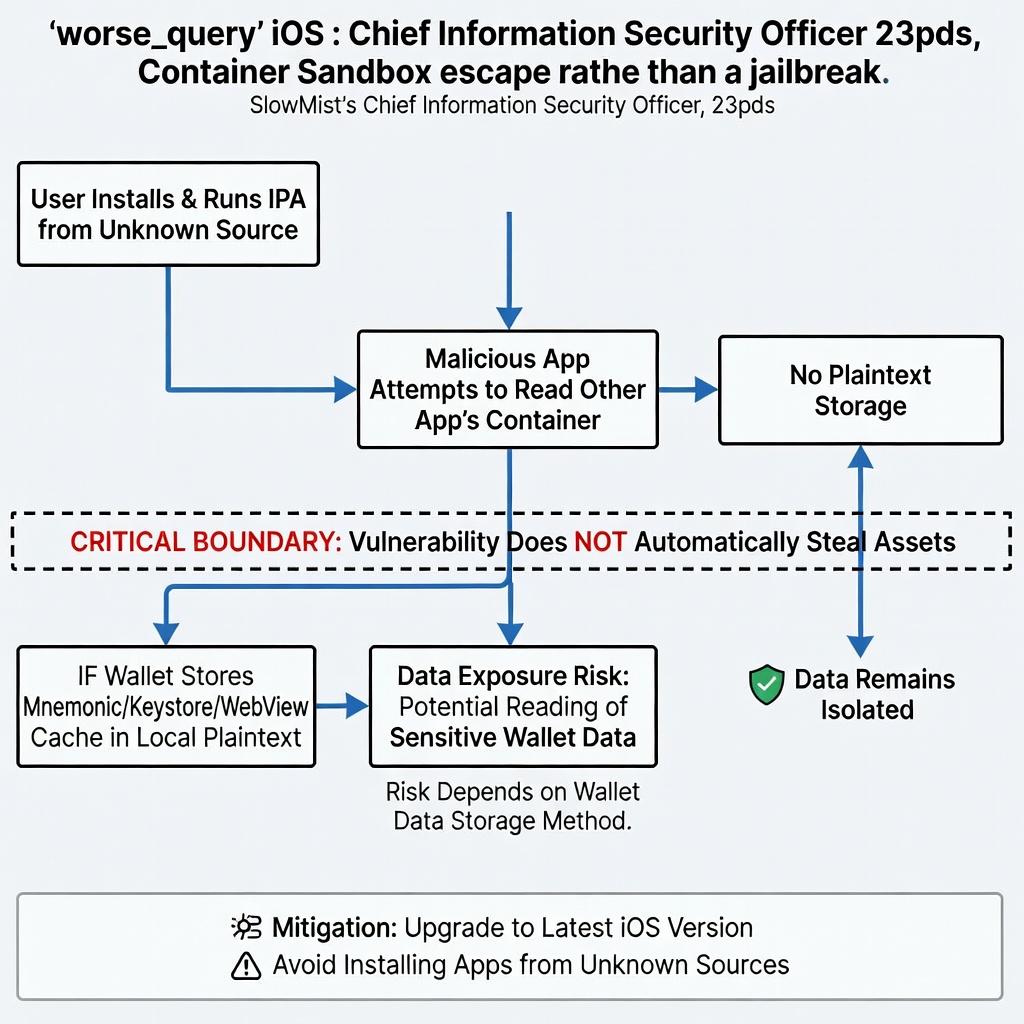
23pds 表示,漏洞本身不會自動盜取資產。他指出的條件是:使用者若安裝並運行來源不明的 IPA,惡意應用可能讀取其他應用的容器。進一步的風險還取決於錢包如何存放資料——若錢包將助記詞、keystore 或 WebView 快取以明文儲存在本地,相關資料便有被讀取的風險。上述判斷歸屬於 23pds,原文沒有給出受影響的系統版本、已證實的資產損失,或錢包產品名單。
他提出的因應
23pds 建議使用者將系統升級至最新版本,並避免安裝來源不明的應用。原文沒有提出其他操作步驟,也沒有把這則提醒表述為已發生的大規模盜幣事件。
原文出處:BlockBeats〈慢雾首席信息安全官:iOS沙盒逃逸漏洞可能威胁钱包数据〉
原文報導時間:2026 年 11 月 10 日 11:04(UTC+8)。事件時間依原文為同日 23pds 發文提醒;本站轉述時間與此不同。