深潮 TechFlow 於 2026 年 11 月 10 日報導,據慢霧首席資訊安全官 23pds 發文提醒,名為 worse_query 的 iOS 漏洞屬於容器沙盒逃逸,而非越獄,可能打破應用之間的資料隔離。
漏洞如何被界定
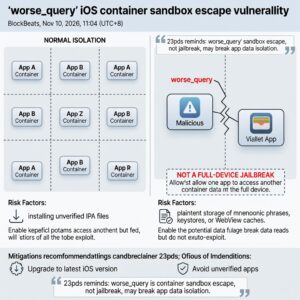
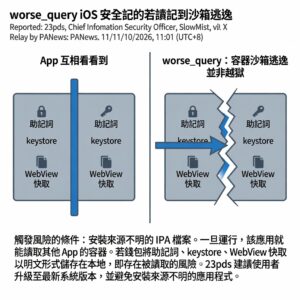
23pds 將 worse_query 界定為容器沙盒逃逸,而不是越獄。依其說明,問題在於應用之間的資料隔離可能被打破,並未被描述為取得越獄等級的系統控制。
對錢包資料的影響與邊界
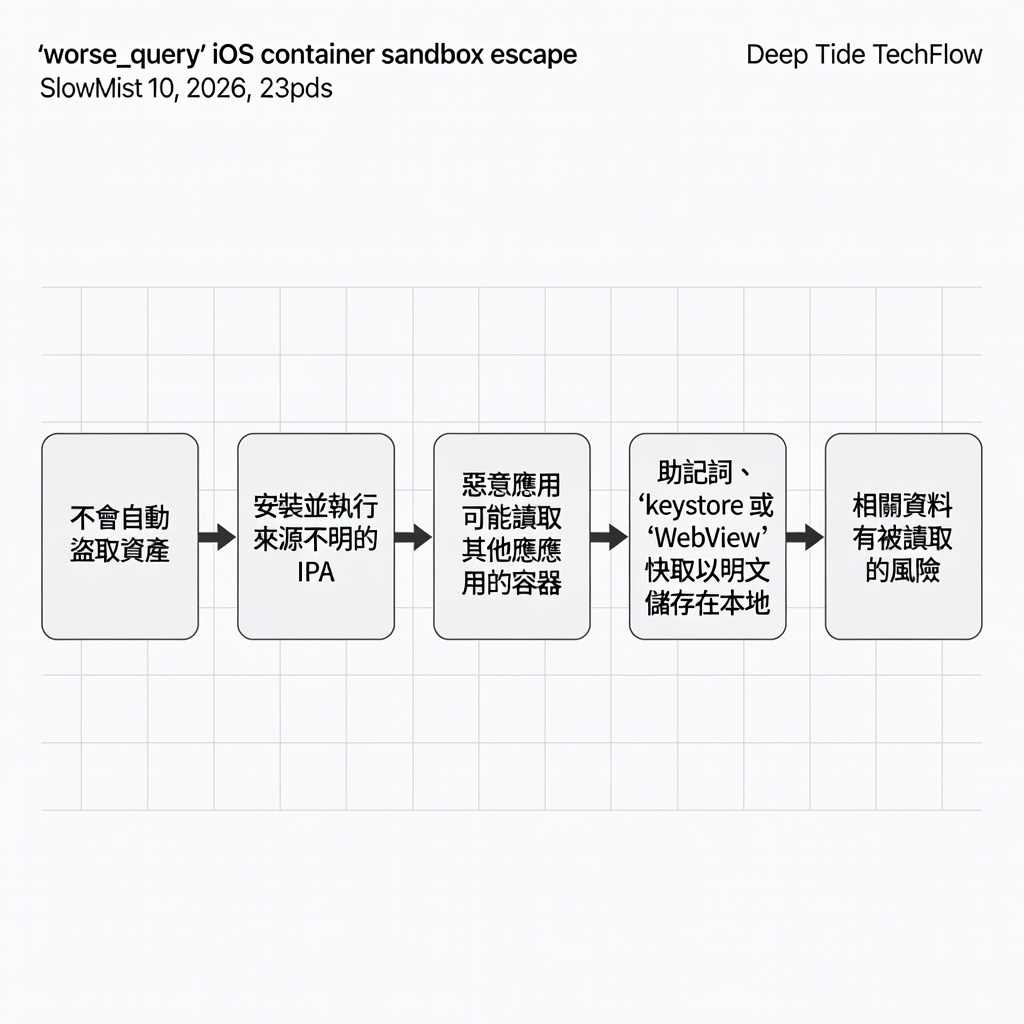
他表示,漏洞本身不會自動盜取資產。其所指的風險路徑是:使用者安裝並執行來源不明的 IPA 後,惡意應用可能讀取其他應用的容器;若錢包將助記詞、keystore 或 WebView 快取以明文儲存在本地,相關資料便有被讀取的風險。
建議
23pds 建議使用者將系統升級至最新版本,並避免安裝來源不明的應用。以上內容是深潮 TechFlow 對其 2026 年 11 月 10 日發文提醒的轉述,不構成對特定錢包或資產損失的進一步結論。
原文出處:深潮 TechFlow(報導時間:2026 年 11 月 10 日)