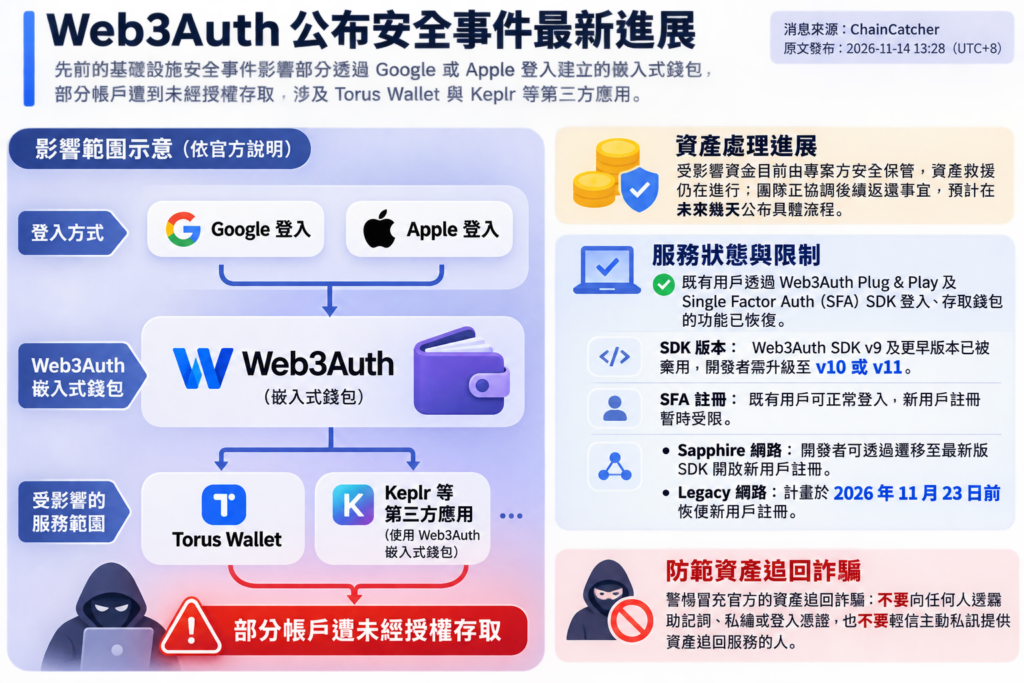
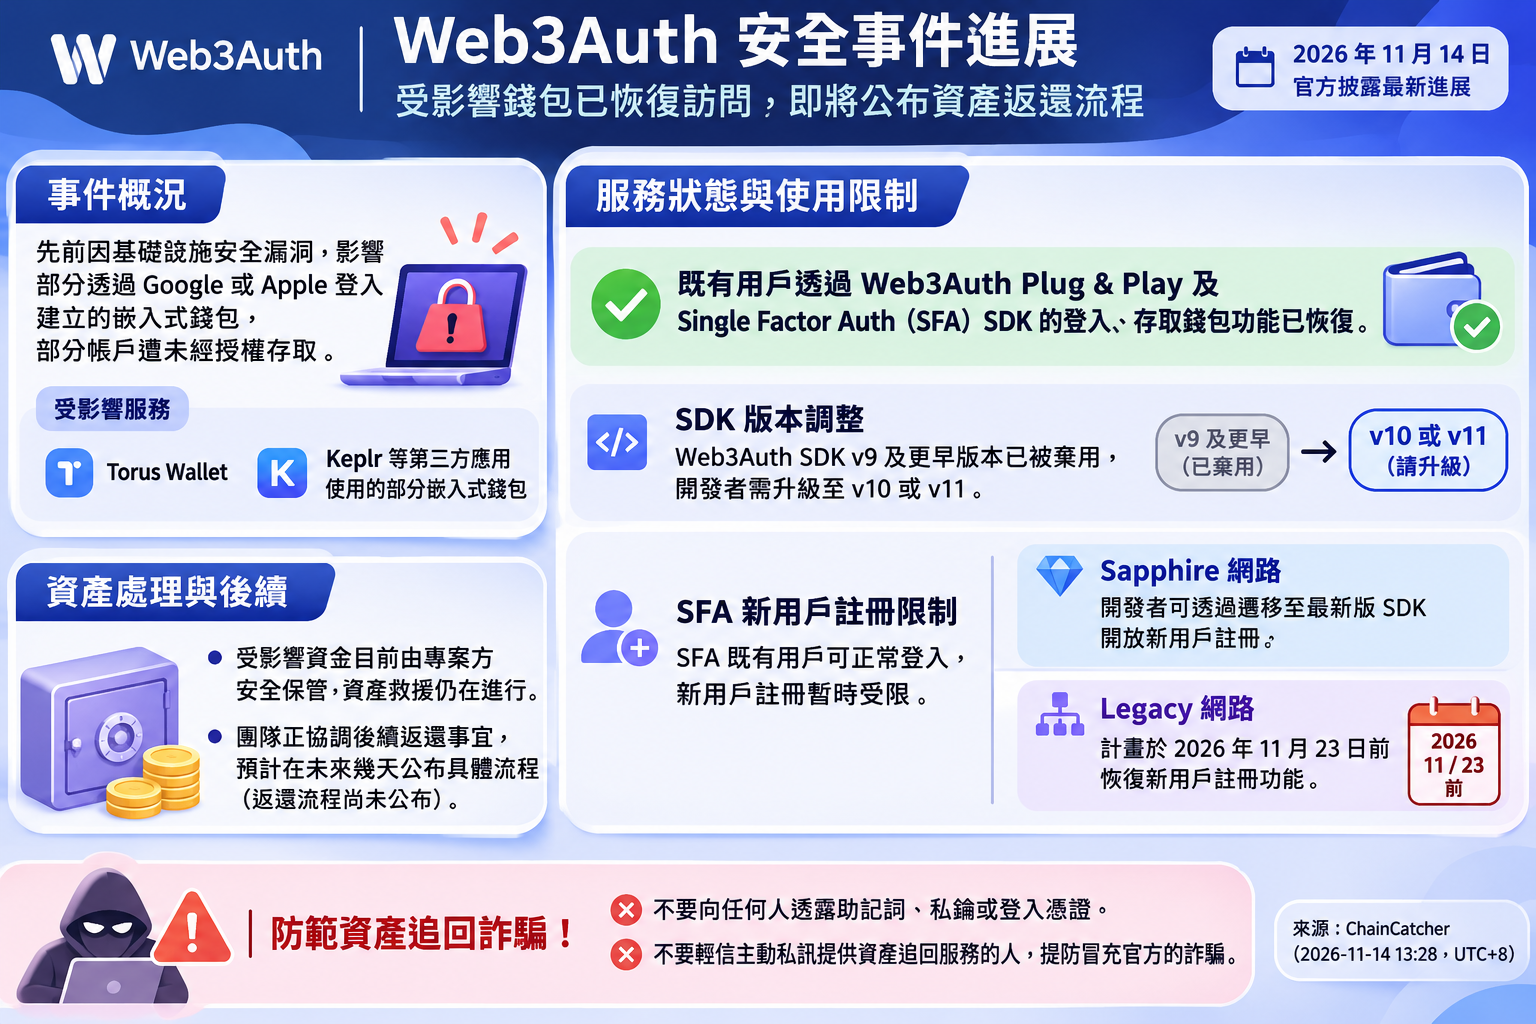
Web3Auth 於 2026 年 11 月 14 日披露安全事件進展:先前的基礎設施安全漏洞影響了部分透過 Google 或 Apple 登入建立的嵌入式錢包,部分帳戶因此遭到未經授權存取。受影響服務包括 Torus Wallet,以及 Keplr 等第三方應用使用的部分嵌入式錢包。原文未說明漏洞的具體技術成因或受影響帳戶數量。
資產處理與服務狀態
Web3Auth 表示,受影響資金目前由專案方安全保管,資產救援仍在進行;團隊正協調後續返還事宜,預計在報導所述時間的未來幾天公布具體流程。這不等於返還流程已經公布。
既有用戶透過 Web3Auth Plug & Play 及 Single Factor Auth(SFA)SDK 登入、存取錢包的功能已恢復,但仍有以下限制:
- Web3Auth SDK v9 及更早版本已被棄用,開發者需升級至 v10 或 v11。
- SFA 既有用戶可正常登入,新用戶註冊暫時受限。使用 Sapphire 網路的開發者可透過遷移至最新版 SDK 開放新用戶註冊;Legacy 網路則計畫於 2026 年 11 月 23 日前恢復此功能。
Web3Auth 同時提醒用戶提防冒充官方的資產追回詐騙:不要向任何人透露助記詞、私鑰或登入憑證,也不要輕信主動私訊提供資產追回服務的人。
原文來源:chaincatcher.com(原文發布於 2026-11-14 13:28,UTC+8)