比特幣閃電網路(Lightning)錢包平台 LNbits 呼籲使用者立即更新至最新版本。Cointelegraph 於 2026 年 11 月 11 日報導,該專案稱針對 LNbits 實例的一連串攻擊已造成資金被盜。下文時間均依該報導的相對說法,並非指本站發布當下才發生。
1.7.0 修了什麼
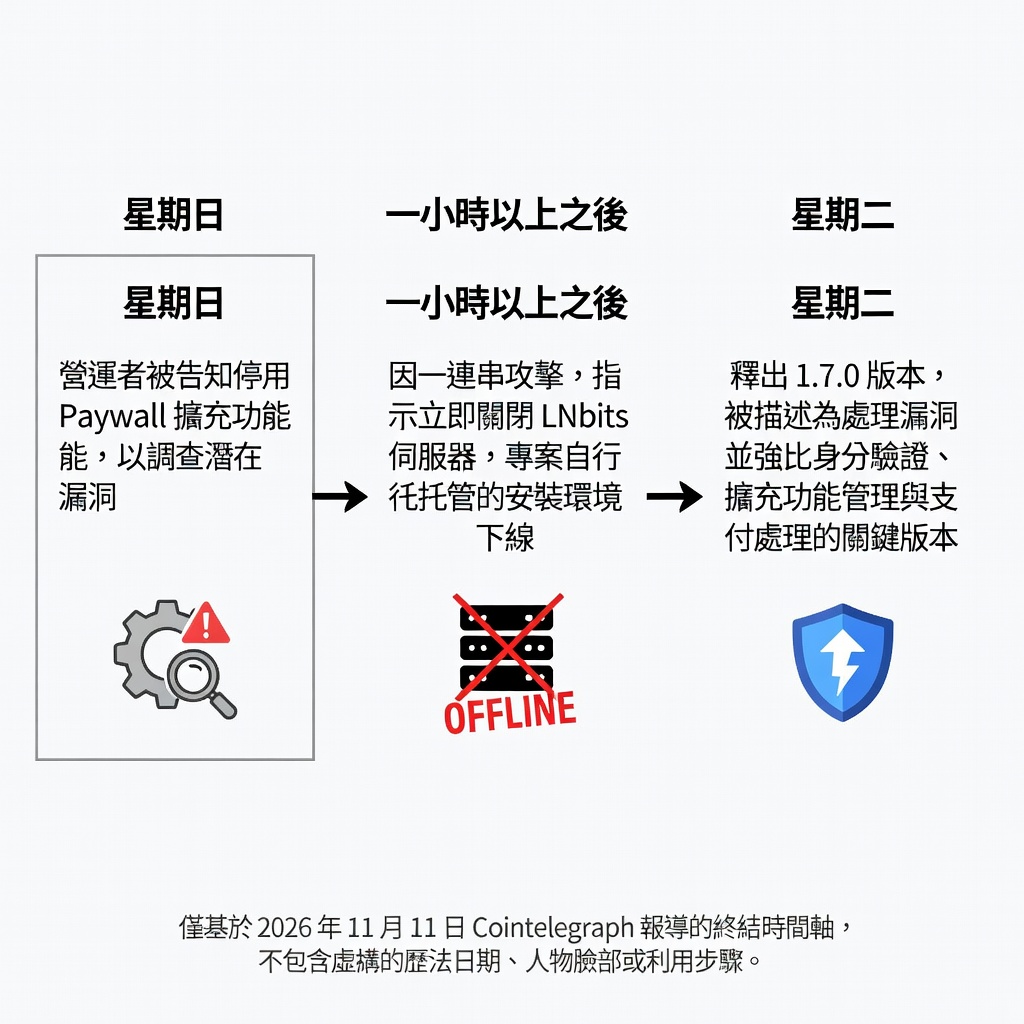
報導稱,LNbits 在其所說的週二發布 1.7.0,並把它標為關鍵版本:處理漏洞,同時強化身分驗證、擴充功能管理與支付處理。
專案警告,只更新並不能保護憑證已經外洩的安裝環境。創作者 Ben Arc 在 X 上表示,過去幾天非常艱難;在使用者與專案自身蒙受損失之後,團隊不停趕工才推出 v1.7。這是他在 X 上的說法,不是官方損失統計。
軟體做什麼,以及警告如何升級
LNbits 提供自行架設比特幣閃電網路錢包與支付應用的軟體,用途包括商家結帳、打賞與付費牆。Ben Arc 曾在五月表示,約有 20 萬人自行運行這套軟體;報導未另附獨立統計。
專案先在週日警告營運者,調查潛在漏洞期間先停用 Paywall 擴充功能。約一個多小時後,又以出現一連串攻擊為由,要求使用者立即關閉 LNbits 伺服器,並把自身託管的安裝環境下線。
截至這篇報導,LNbits 尚未說明漏洞如何被利用,也尚未公布受影響人數。
對營運者的直接影響
緊急修補說明指出,漏洞影響 1.7.0 之前的所有版本,資金有被盜風險。升級前已暴露的憑證,升級後仍可能讓攻擊者繼續存取。
專案因此要求營運者重置錢包金鑰、更換資金來源憑證,並把存放在 LNbits 設定中的密鑰視為已遭入侵;若懷疑已被入侵,建議改到一台全新伺服器。
Cointelegraph 表示已聯繫 Ben Arc 與 LNbits 請其評論。報導沒有記載是否收到回覆。
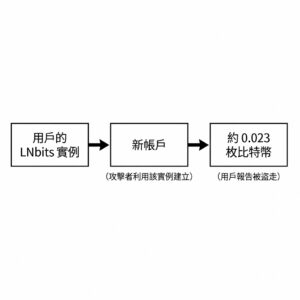
使用者 Kevin Ravensberg 表示,攻擊者利用他的 LNbits 實例,在他關閉伺服器之前,透過新建立的帳戶提走約 230 萬 satoshi,即 0.023 枚比特幣。這是該使用者的陳述,不是專案公布的總損失。
LNbits 表示,詳述此次漏洞利用方式的另一份報告將另行發布。
目前能確認的邊界
這則報導能支持的是:1.7.0 以前版本被指有致資金被盜的風險、專案先要求停用 Paywall 再要求關機、官方託管環境已下線,以及更新不能清除既有憑證風險。報導沒有提供漏洞技術細節、官方受害規模或總損失金額。
原文出處:Cointelegraph:LNbits rushes emergency patch after reported Bitcoin wallet thefts,原文時間:2026 年 11 月 11 日。