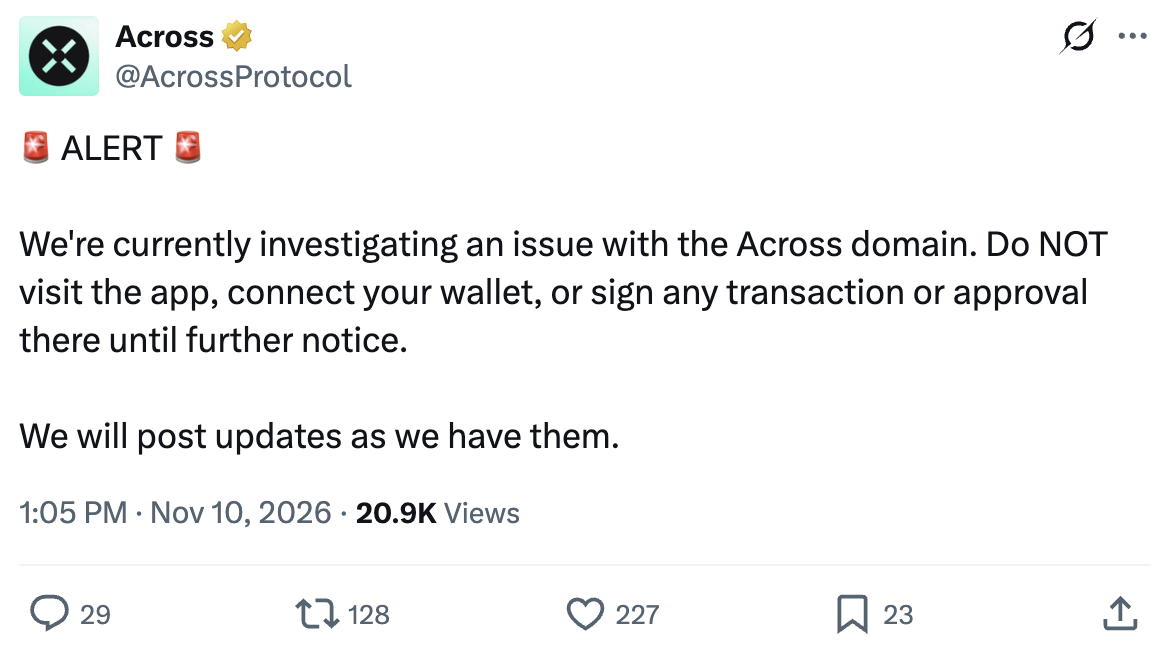
跨鏈橋接協議 Across 允許使用者在以太坊與其他區塊鏈網路之間轉移數位資產。Cointelegraph 於 2026 年 11 月 11 日刊出的報導稱,Across 在該報導所指的週二警告使用者:在其調查一起潛在安全事件期間,不要開啟應用程式,也不要連接錢包。
官方警告涵蓋哪些操作
Across 在同一週二的 X 貼文中建議,在另行通知之前,不要簽署交易或授權(approvals)。該貼文沒有說明事件性質,也沒有說明其網站是否遭到入侵。
就原文所載,這代表使用者被要求暫停進入應用、連接錢包,以及簽署可能授權合約動用資產的操作。Across 並未在該警告中確認漏洞細節或網站是否被篡改。
用戶回報與尚未核實的邊界
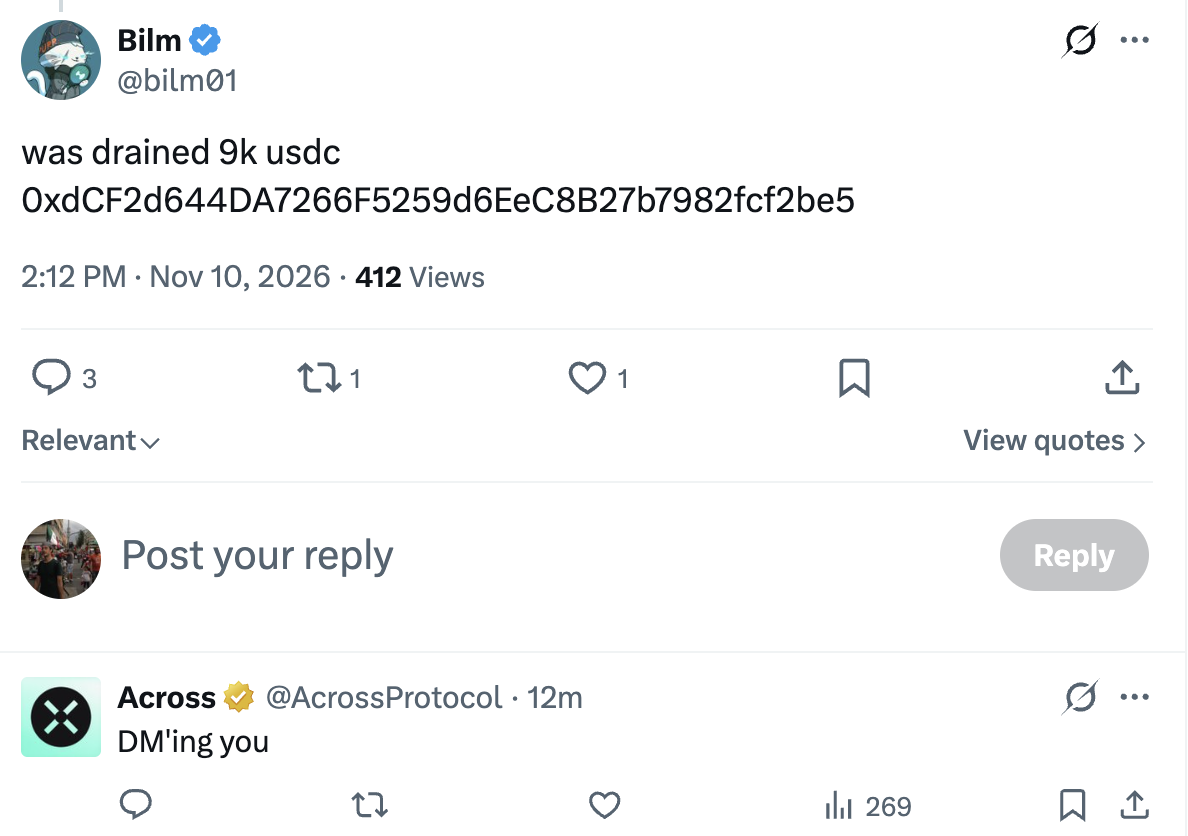
X 上出現數則損失說法,Cointelegraph 寫明尚未獨立核實:
- 一名使用者(原文就 Across 回應所附來源標為 X 用戶 bilm01)稱損失 9,000 美元的 USDC;Across 對這則 9,000 美元 USDC 損失回報作出回應。
- 另一名使用者稱,在 Plasma 區塊鏈上分七筆交易損失 7,053 USDT0。
- 第三名使用者稱,多次使用該橋後錢包被掏空,並指稱網站已遭到入侵。
Across 要求相關使用者提供交易細節以便調查。Across Protocol 未立即回覆 Cointelegraph 請其提供更多細節的詢問。上述金額、筆數與「網站被入侵」均為使用者陳述;原文沒有把它們寫成已經證實的協議漏洞或網站遭篡改。
另案:NEAR AI 揭露基礎設施漏洞
與 Across 的警告分開,NEAR AI 在該報導所指的週一揭露:攻擊者利用其 AI 基礎設施中的漏洞,使大約 100 名使用者的帳戶資料,以及 18 個 AI 代理的資料外洩。
根據 11 月 9 日的事件報告,攻擊者利用開源 AI 推論引擎 SGLang 的遠端程式碼執行漏洞,取得一台內部伺服器及其他基礎設施的存取權。外洩資料包括使用者名稱、電子郵件地址、代理對話紀錄、設定與日誌;另有兩名客戶的 API 金鑰外洩。NEAR AI 表示,攻擊者亦可能觀察到在遭入侵伺服器上處理的請求,包括以機密模式運行的請求。該公司並表示,已修補該漏洞、撤銷外洩憑證,並恢復其雲端服務的存取。
以上時間均相對 Cointelegraph 該則報導:Across 的警告為文中的週二,NEAR AI 的揭露為文中的週一,NEAR 事件報告日期為 11 月 9 日;並非指這篇改寫發布時有新的進展。原文作者沒有對 Across 事件作出已證實入侵或損失規模的結論。
Cointelegraph|Across Protocol warns users to avoid app amid reports of drained wallets(原文刊出時間:2026 年 11 月 11 日 05:24,UTC+8)