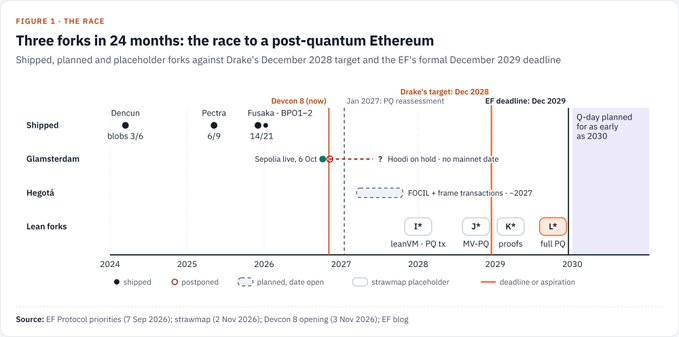
2026年11月3日至6日,Devcon 8 在孟買 Jio 世界中心舉行,這是 Devcon 首次在印度舉辦。開幕當天上午,以太坊基金會研究員 Justin Drake 提出全場最受關注的說法:希望到2028年12月完成抗量子與後 AI 轉型。依原文,這意味著在 Glamsterdam 之後的24個月內要推出三個硬分叉,比以太坊基金會正式計畫早一年。原文認為,密碼學有機會跟上,但當年秋天的發版節奏顯示,真正的瓶頸不是演算法,而是硬分叉能否按時推出、同時不弄壞已經在運行的系統。以下依 PANews 2026年11月10日刊出的報導整理,事件時間均以該文記載為準,不是之後的新決定。
2028年是研究節奏,2029年仍是正式截止日
以太坊基金會在2026年9月發布的優先事項文章中承諾,到2029年12月實現三層抗量子,並明確該日期在2027年1月與外部專家複審之前不會改變。原文的對照是:研究人員當時按2028年推進,2029年則是預設截止日。
同一週的測試網變動被用來說明這個差距為何重要。2026年10月22日,下一個硬分叉 Glamsterdam 被撤出第二個測試網。Devcon 最後一天,以太坊基金會解釋原因:一次 gas 重新定價打破了已部署合約所依賴的假設。原文的判斷是,抗量子以太坊的密碼學已接近就緒,約束在於如何一個分叉接一個分叉地把它推上線。
孟買會場本身也在收縮
這屆為期四天,有370場演講、399位講者,場次比曼谷 Devcon 7 少約43%。原文指這是有意為之:以太坊基金會當年裁了54個崗位,約佔員工總數的五分之一。主會場三分之二的演講被標上基金會章程中的「CROPS」屬性,即抗審查、開源、隱私與安全。安全類演講70場最多,隱私類65場,AI 類57場排第三。
Vitalik Buterin 的開幕演講,原文寫明是「據媒體報導」:主旨是技術讓人信任得太多、能驗證的太少,內容涉及作業系統與晶片、健康科技、通訊與 AI。下一屆 Devcon IX 將於2027年10月11日至13日在里斯本舉行。
24個月三個分叉,近年沒有跑過這個速度
以太坊基金會的路線圖草案按分叉順序排列,後面的分叉先用字母佔位:H* 是 Hegotá,其後是 I*、J*、K*、L*。抗量子以太坊沿著這些分叉搭建。
- Hegotá 在2027年,本身不是抗量子分叉,但會引入框架交易,讓每個帳戶自行選擇簽名方案,作為擺脫 ECDSA 的路徑。
- I* 引入 leanVM(一個最小證明虛擬機)以及抗量子的「lean」交易。
- J* 引入基於雜湊的驗證者簽名與抗量子資料取樣;基金會稱這是「最小可行抗量子」里程碑。
- K* 與 L* 引入強制執行證明,以及 Lean 架構重構的其餘部分。
24個月三個分叉,等於每八個月一個。原文給出的近年間隔是11個月、14個月與7個月,而 Glamsterdam 當時已經11個月仍未完成。按基金會自己的算法,要在2029年12月到達 L*,需要每7.2個月一個分叉;若按12個月的速度,只有 J* 能按時到達。
緊迫感來自量子成本與「後 AI」兩條線
一邊是攻擊成本下降。2026年3月(原文以刊出當年所稱的「今年3月」),Google Quantum AI、加州大學柏克萊分校、以太坊基金會與史丹佛的研究人員聯合發表論文,估算攻破以太坊橢圓曲線簽名所需的邏輯量子位元不到1200個、實體量子位元不到50萬個,運行時間以分鐘計。原文稱這個速度快到足以在一筆交易仍在記憶體池排隊時就發起攻擊。
另一邊是 Drake 所說的「後 AI」風險。2026年7月,Anthropic 報告稱,其一個模型找到一種攻擊,把格簽名方案 HAWK-256 的金鑰恢復難度從約 2^64 次運算降到約 2^38 次,難度大幅下降。2026年10月,Drake 呼籲業界「冷靜開始規劃地堡模式」,也就是為最壞情況做準備:萬一 AI 輔助數學搶在任何量子電腦之前攻破 ECDSA。
原文認為兩條線指向同一個方向:雜湊函數。在密碼學原語裡,它依賴的假設最少,也最難被攻破。
Glamsterdam:設計與重新定價不是同一件事
Glamsterdam 自2026年10月6日起在 Sepolia 測試網運行。原文認為兩個核心改動本身設計不錯:內嵌提議者—建構者分離把建構者報價納入協議,並把執行移出時隙關鍵路徑;區塊級存取清單事先宣告每個區塊的讀寫集合,客戶端可以平行執行。
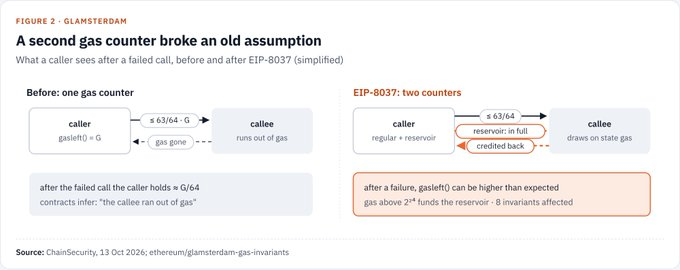
問題出在重新定價。EIP-8037 把新狀態定價為每位元組1530 gas,以放慢狀態增長。寫入一個新儲存槽從22100 gas 漲到110020 gas,部署一個 24 kB 合約的成本漲約8倍。原文寫道,這個量級的成本放不進每筆交易224的 gas 上限,並自行註明「原文如此,疑為 2^24 之誤」。於是超過上限的 gas 進入一個獨立的狀態 gas 儲備池,全額傳給被呼叫的合約,呼叫回滾時再退回。
ChainSecurity 指出,這會讓過去因 gas 耗盡而中止的錯誤處理器現在能跑完,從而繞過常見的防惡意干擾檢查。以太坊基金會列出八條被打破的不變量,也就是協議必須始終成立的規則;AllCoreDevs 摘要統計有13個 DeFi 專案受影響。Hoodi 測試網被推遲,且沒有給出 Hoodi 或主網日期。All Core Devs 協調人 Nixo 寫道,這「很可能把 Glamsterdam 主網推到2027年」。此處「很可能」是 Nixo 的判斷,不是已宣布的主網日期。
原文把教訓收成一句:區塊鏈真正的介面是每一個可觀察行為——gas 成本、63/64 規則、帳戶能否運行程式碼——每一項都是遷移風險。這之所以重要,是因為 Hegotá 的框架交易把 EIP-8037 列為要求。
Hegotá:抗審查,以及簽名方案可替換
Hegotá 有兩個關鍵機制。
FOCIL(EIP-7805)要求每個時隙由16個驗證者各發布一份包含清單,最多 8 KiB 的記憶體池交易。下一個區塊必須包含這些交易,除非交易無效或區塊已滿,並由證明者透過分叉選擇強制執行。要審查一筆交易,得讓所有看到它的包含者一起動手,而不是只搞定一個建構者。
框架交易(EIP-8141)讓帳戶自己定義如何授權,因此可以遷移到抗量子簽名,而不必每換一種方案就分叉一次。
被否決或延後的提案被原文用來說明設計取捨:可選執行證明、內嵌隱私池,以及 block-in-blobs。後者被否,是因為會加深對 KZG 承諾的依賴。LUCID 加密記憶體池被延後到後續分叉。原文的歸納是,以太坊反覆選擇的是讓協議成為更好平台的機制,而不是把某個應用內建進去的機制。
簽名變長之後,聚合用來補位
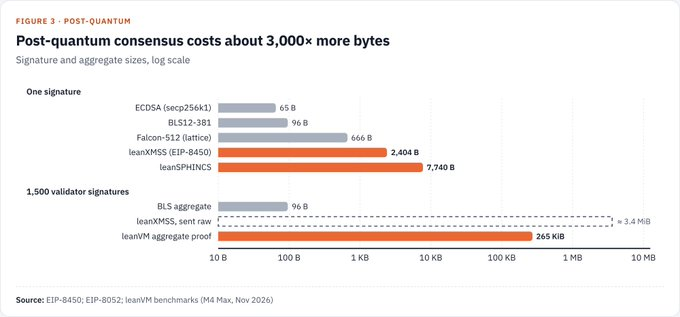
驗證者要先在現有金鑰之外,再註冊一把休眠的、基於雜湊的金鑰(EIP-8450 草案)。leanXMSS 簽名是2404位元組,BLS 只要96位元組。BLS 簽名可以相加,基於雜湊的簽名不能,所以聚合器改為證明自己檢查了全部簽名。leanVM 在一台筆記型電腦上每秒聚合約965個簽名,把1500個簽名變成 265 KiB 證明,7.4毫秒驗證完。
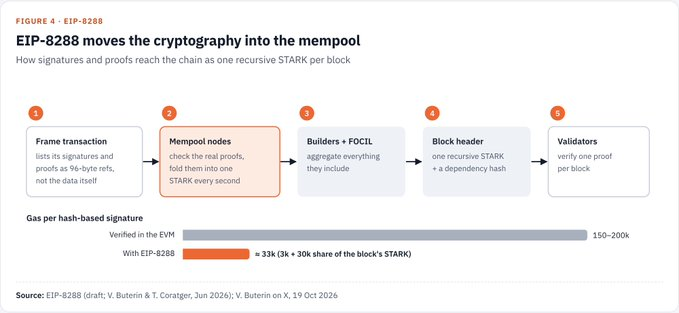
資料層方面,KZG 承諾讓位給 LeanDA;後者用 Merkle 承諾加 leanVM 證明,證明資料被正確編碼。使用者端方面,錢包拿到 leanSPHINCS,簽名7740位元組;但在記憶體池裡聚合後(EIP-8288),每個成本約33000 gas,直接驗證一個則要15萬到20萬 gas。
「形式化驗證」在原文裡有明確邊界。Drake 宣布 leanVM 端到端形式化驗證。專案的 Lean 4 工作證明了指令語義與約束的可靠性,但 Rust 實作只做了差分測試,遞迴證明的可靠性仍是開放問題,程式碼也還沒到生產就緒。
EIP-8288:把重資料留在記憶體池
原文認為,若有一個提案最能代表 Vitalik Buterin 想讓以太坊往哪裡走,那就是 EIP-8288「記憶體池內簽名與證明聚合」。他於2026年6月與 Thomas Coratger 合寫草案。2026年10月19日的一系列貼文把論點說得很直接:預編譯與 EVM 都不適合承載以太坊的大部分密碼學支援,因為兩者處理的資料都必須進入鏈上。他在2026年9月的文章已把簽名與證明在記憶體池內平行處理,列為以太坊2030設計的一部分。
它要解決的是體積。一個基於雜湊的簽名為2到3 KB,在 EVM 裡驗證要15萬到20萬 gas。隱私協議需要的 STARK 是128到512 KB。若一個個發上鏈,抗量子帳戶會貴得離譜,隱私交易也不現實,而且兩者都太大,過不了 FOCIL 包含清單。
EIP-8288 把重資料擋在區塊外。交易只宣告、不攜帶:框架交易(EIP-8141)新增一種幀模式,把依賴列成96位元組引用——方案、資料雜湊、金鑰雜湊。一筆交易最多宣告16個 leanSPHINCS 簽名和一個 STARK。節點在交易到達時檢查真實簽名與證明,每秒把它們摺疊成遞迴 STARK。建構者與 FOCIL 包含者對自己打包的內容做同樣的事。區塊標頭只加一個遞迴 STARK,覆蓋區塊內所有依賴,驗證者只驗這一個。
原文列出的結果包括:
- 抗量子簽名變便宜:一個 leanSPHINCS 簽名約33000 gas,其中3000來自幀本身,30000是它在區塊 STARK 裡的分攤;直接驗證要15萬到20萬。
- 隱私變得負擔得起:STARK 依賴一旦打開(當時草案中已預留),鏈上驗證要數百萬 gas 的隱私證明,約6萬 gas 即可。
- 不必為每種方案加預編譯:新簽名方案可以包進證明,不用等分叉。2026年10月,核心開發者否決了為 Hegotá 加入 ML-DSA 預編譯,偏好基於雜湊的方案。
- 區塊開銷有上限:規範把建構者開銷控制在每個聚合區間約 256 KB,不管裡面有多少簽名。
但它當時仍早。EIP-8288 是草案,STARK 依賴只是預留,聚合金鑰與依賴雜湊仍標著「待定」。交易回滾也收費;作者承認這會增加記憶體池拒絕服務攻擊的風險,並稱遞迴證明的可靠性「廣受相信」但尚未證明。Coverage 稱它面向 Hegotá 之後的分叉,但沒有任何排程。它還依賴 Hegotá 推出框架交易,而後者又依賴正在複審的 Glamsterdam 重新定價。
最終性、證明,以及其他當時進展
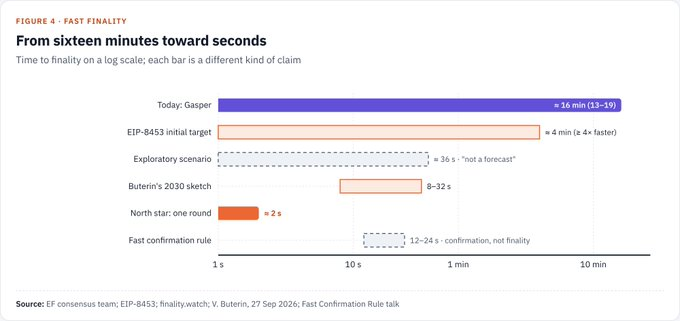
以太坊的最終性當時約需16分鐘。EIP-8453 草案「解耦共識」把這件事拆成兩部分:一條快速可用鏈,由約512個驗證者組成的委員會投票確認;一個獨立的最終性元件,由全部驗證者運行。首要目標是把最終性至少加快四倍。更長遠的目標寫在 finality.watch 上:從探索性的36秒(該網站標註「不是預測」),一路指向一秒出塊、兩秒最終確認的北極星。與此同時,Fast Confirmation Rule 能讓交易所與跨鏈橋把存款確認時間縮短到12至24秒。
用證明替代重新執行之後,原文認為速度問題已經解決。2026年11月8日,三個證明者在4至16塊消費級 GPU 上達到 Ethproofs 的即時標準,每區塊證明成本約0.003至0.007美元。新的瓶頸變成安全性保證。基金會的下一個里程碑在12月初,目標是128位可證明安全。Cody Gunton 在 Devcon 說,「還沒有團隊拿出經過形式化驗證的驗證器實作」。證明整合已經暫停:Hegotá 沒有納入可選證明,路線圖草案把強制證明放到 K*。gas 上限提升也還在等後續分叉:主網仍是每區塊6000萬 gas,Sepolia 約2億,而 gigagas 目標是要做到當時吞吐量的200倍。
其餘進展原文僅簡述:
- Blob:自2026年1月以來目標值是14、上限21;6至9月平均每區塊只用約4.4個,每個 blob 遠低於一美分,容量跑在需求前面。
- Rollup:資料平台 L2BEAT 已改名 ETHBEAT;多數 rollup 的價值仍停留在 Stage 1,Base 約140億美元,Arbitrum 約90億美元。
- 互操作:Ethereum Economic Zone 在開發網上演示了 L1 與 L2 的原子呼叫;Gnosis Chain 計畫2027年春季加入。
- 隱私:基金會的 Kohaku 錢包堆疊展示了經 Privacy Pools 與 Tornado Cash 的隱私轉帳,程式碼尚未審計。
- 安全:2026年10月29日,Binance 被盜約63.6億美元,被歸因於北韓 TraderTraitor。攻擊利用50個預先簽名的 EIP-7702 授權掃空一個熱錢包。TRM Labs 稱,這次升級放大了攻擊,但不是起因。
原文列出的後續觀察,不是已發生的結果
原文在刊出時點名幾件當時尚未發生、值得繼續看的事,此處只保留為該文的觀察清單:
- 2026年11月12日的 ACDC #191,以及11月19日的 ACDE #249,將討論 EIP-8037/8038 的修復方案,並給出新的 Hoodi 測試網日期。
- 2027年1月,看2028年12月會不會被正式定為抗量子截止日。
- Hegotá 開發網能否讓 FOCIL 與框架交易同時跑通。
- 抗量子金鑰註冊表最終選哪一種、放進哪個分叉。
- leanVM 最終選用哪種雜湊函數與有限域,以及能否給出其證明系統的可靠性證明。
- 2026年12月,基金會的128位 zkEVM 安全里程碑能否達成。
原文的收束是:以太坊當時已經知道抗量子版本該怎麼設計;孟買留下的開放問題,是它能不能一邊推進設計,一邊保持每八個月一個硬分叉的交付節奏。這是該文作者的問題意識,不是本站對後續能否達成的結論。
原文出處:以太坊的 2028 大考:抗量子路线图撞上发版瓶颈(撰文 @yq_acc,編譯 AididiaoJP、Foresight News;刊於 PANews)
原文時間:2026年11月10日 10:59(UTC+8)。Devcon 8 的事件時間為2026年11月3日至6日;文中其餘日期均為該報導記載的發生或預定時間,並非本站發布當下的新進展。